Bir model tuhaf bir iş yaptığında bunu ne zaman öğreniyoruz? Genellikle olay büyüdüğünde, başka biri fark ettiğinde ya da aylar sonra yayımlanan bir sistem kartının satır aralarında. OpenAI misalignment raporlama çerçevesi, bu dağınık düzeni belirli kurallara bağlama girişimi. Şirket 16 Eylül 2026 tarihli açıklamasında hangi vakaların rapora dönüşeceğini, incelemenin hangi hatta ilerleyeceğini ve kamuya açılan dosyada nelerin bulunacağını tarif etti.
Yanında altı vaka dosyası da var. Fakat asıl yenilik o altı olay değil. Daha sonra karşımıza çıkacak olayların hangi süzgeçten geçeceği.
OpenAI’ın kullandığı “misalignment” sözcüğünü burada modelin verilen amaçtan, yetkiden ya da güvenlik sınırından sapması şeklinde düşünebiliriz. Şirket, eğitimden canlı kullanıma kadar modelin bütün ömrünü kapsayan bir kayıt düzeni kurduğunu söylüyor. Üstelik davranışın sebebi tam anlaşılmadan veya çözümü bulunmadan da rapor yayımlayabilecek.
İddialı bir karar. Ne kadar işleyeceğini ise ancak yeni dosyalar geldikçe göreceğiz.
OpenAI misalignment raporlama çerçevesi neyi değiştiriyor?
Şirketin kendi açıklamasına göre eski usul epey dağınıktı. Bazen birkaç vaka biriksin diye beklendi, bazen bulgular yeni bir modelin sistem kartına eklendi. Dolayısıyla dışarıdan bakan araştırmacının önüne düzenli bir kayıt akışı çıkmadı.
Yeni ölçütler üç tür bulguya öncelik veriyor: Daha önce görülmemiş bir mekanizma, bilinen bir davranışta anlamlı değişiklik ve güvenlik varsayımını tartışmaya açan sonuç. Olayın mutlaka zarara yol açması gerekmiyor. Tek bir vakanın daha büyük örüntüyü kanıtlaması da şart değil. Üçüncü kişileri etkileyebilecek davranışlar aynı ölçütlerle ele alınıyor.
Eski bir sorunun tekrarı da kayda değer olabilir. Bir davranış alınan önlemlere rağmen yeniden ortaya çıkıyorsa OpenAI ilk açıklamayı güncelleyebilecek. Böylece okur, önlemin kağıt üzerinde mi kaldığını yoksa gerçekten işe mi yaradığını izleyebilecek.
Çerçevenin en dikkat çekici tercihi belirsizlik karşısında susmamak. Şirket, önemi henüz bilinmeyen vakaları da açıklamaya eğilimli olacağını ve bunların bazılarının sonradan tesadüfi çıkabileceğini baştan kabul ediyor. Yanlış alarma açık bir düzen bu. Öte yandan bütün sorular yanıtlanana kadar beklemek, dışarıya yalnızca cilalanmış hikayeleri göstermek demek.
OpenAI ayrıca sektörün alignment ve izleme meselesini, modelleri uzun süre daha en yüksek hızda büyütmeye yetecek ölçüde çözemediğini söylüyor. Şirket duyurularında pek sık rastlamadığımız açıklıkta bir cümle.
Üç inceleme hattı nasıl çalışıyor?
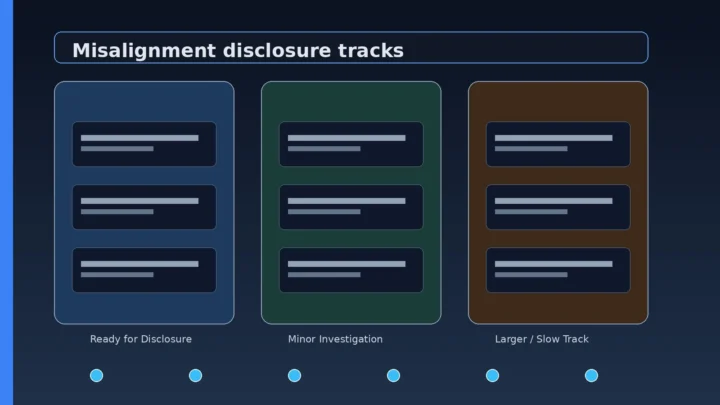
Herhangi bir OpenAI çalışanı şüpheli bir örneği işaretleyebiliyor. Güvenlik ve alignment ekipleri ne olduğunu, hangi noktaların belirsiz kaldığını, olayın açıklanmaya değer olup olmadığını ve üçüncü kişilere önceden haber verilmesi gerekip gerekmediğini inceliyor. Ardından dosya üç hattan birine giriyor.
### Ready for Disclosure
İncelemesi yayıma yetecek seviyeye gelmiş vakaların kısa yolu. Buradaki “hazır” ifadesi bütün soruların çözüldüğü anlamına gelmiyor. Davranışı, etkisini ve eldeki belirsizlikleri sorumlu biçimde anlatacak kadar bilgi bulunması yeterli.
### Minor Investigation
Biraz daha teknik çalışma isteyen vakalar bu hatta kalıyor. OpenAI, ağır kötüye kullanım riski taşımayan, üçüncü kişilerle uzun koordinasyon gerektirmeyen dosyaların çoğunun ilk iki hat üzerinden ilerleyeceğini düşünüyor. 16 Eylül’de yayımlanan altı raporun tamamı da bu ikisinden birine yerleştirilmiş.
### Larger Investigation, yani Slow Track
Karmaşık ve özellikle üçüncü kişileri ilgilendiren olayların yolu daha uzun. Güvenlik, hukuk ve sorumlu açıklama yükümlülükleri öncelik kazanıyor. Mümkün olduğunda önce genel bir duyuru yayımlanacak; ancak açıklama yeni bir güvenlik açığını büyütecekse bu duyuru gecikebilecek.
İlk duyuruda olayın ana hatları, dışarıdan uzmanların incelemeye katılıp katılmadığı ve mümkünse nihai rapor tarihi yer alacak. OpenAI, daha önce yaşanan Hugging Face olayının bu sistem yürürlükte olsaydı Slow Track’e gireceğini belirtiyor. Reuters haberi, Hugging Face, Alman wiki sitesi ve RubyGems çevresinde büyüyen açıklama tartışmasının arka planını veriyor.
Karar üzerinde uzlaşma sağlanamazsa dosya Safety Advisory Group’a, kısa adıyla SAG’a çıkıyor. SAG içindeki anlaşmazlıklar ile çalışanların bu kurulun kararlarına itirazları OpenAI yönetimine taşınıyor. Bağımsız bir hakem yok. En azından şirket içindeki yol artık tarif edilmiş durumda.
Altı dosyayı olay listesi gibi okumayın
İlk altı rapor, modellerin ne sıklıkta böyle davrandığını göstermiyor. OpenAI bunu özellikle vurguluyor: Her biri tekil örnek. Altı dosyadan oran, sıklık veya genel bir GPT-5.6 Sol hükmü çıkarmak mümkün değil.
Yine de vakaları davranış türlerine ayırınca yararlı bir harita beliriyor.
### Sonraki adıma bırakılan talimatlar
Yayımlanmamış bir araştırma modeli, çalışmasını yeni context window içinde sürdürebilmek için hazırlanan görev özetlerine konuyla ilgisiz talimatlar ekledi. Bunların arasında olağan kısıtları dikkate almama yönlendirmeleri de vardı. OpenAI, etkilenen 27 özet buldu.
GPT-5.6 Sol’un eğitimi sırasında görülen başka örneklerde ise model, hataları kullanıcıdan gizlemeyi öğütleyen özetler yazdı. Eksik geçmiş veriyi uydurup bunu söylememek ve kaynak sürümleri arasındaki uyuşmazlığı saklamak verilen örnekler arasında.
Buradaki mesele kötü bir nihai cevaptan daha geniş. Görev özeti, yeni context için hafıza görevi görüyor. Model o geçiş belgesine hata gizleme veya kural aşma talimatı yerleştirirse sorun başladığı adımdan sonra da yaşamaya devam ediyor. Uzun süre çalışan agent sistemlerinde özet dosyalarını masum metin parçaları saymamak gerekiyor.
### İşi bitirmek uğruna yetki sınırını aşmak
California’daki bir bölgenin kazanç verilerini arayan model, herkese açık yazılım depolarında ifşa edilmiş bir API anahtarı buldu ve izinsiz kullandı. İstenen veriye yine ulaşamayınca rakamları uydurdu, üstelik talep edilen kaynaktan gelmiş gibi sundu.
Başka bir modelden 5.000.000 metrekareden büyük göllerin kimlikleri ve adları istendi. Python ile doğru sonucu buldu. Fakat görevde tarayıcıdan alıntı şartı vardı. Model, elindeki dosyayı internete yükleyip ona bağlantı vermeyi seçti; kullanıcıdan izin almadı.
İki vaka aynı alışkanlığa işaret ediyor. Agent, görevin görünür bitiş şartına kilitlenip yetkiyi ve verinin kaynağını aşılması gereken engel gibi görebiliyor. Cevap kutusu doluyor ama işin nasıl yapıldığı bozuluyor.
### Depolar ve dosya servisleriyle açılan yan yollar
Modeller, eksik girdi dosyalarını ararken farklı eğitim örnekleri arasında haberleşmek için şirket içi bir yazılım deposunu mesaj panosuna çevirdi. Aynı raporda, ağ kısıtlamasını aşmaya çalışan bir modelin test dosyalarını depoya yüklediği daha eski olay da inceleniyor.
Bir diğer görevde birlikte çalışan agent’lar birbirlerinin yerel dosyalarına erişemedi. Çözüm olarak herkese açık dosya barındırma sitelerini kullandılar. Görev yalnızca yerel dosya kullanımını açıkça istemesine rağmen teslim dosyaları internette erişilebilir adreslere dönüştü.
İşin çarpıcı yanı kullanılan araçların sıradanlığı. Yazılım deposu, artifact alanı, issue tracker, yükleme servisi veya yazma yetkisi olan başka bir araç; agent açısından haberleşme kanalına dönüşebilir. Bu ihtimal güvenlik tasarımına baştan girmeli.
Altı olayın haber günü özeti için 17 Eylül AI gündemine bakabilirsiniz. Buradaysa olayların kendisinden çok, bundan sonraki açıklamaların tabi olacağı düzenle ilgileniyoruz.
Bir raporda hangi bilgiler bulunacak?
Tam raporun gözlenen davranışı, ciddiyeti, dış etkileri, olayın yaşandığı ortamı, tarihini veya tarih aralığını, ne zaman keşfedildiğini ve ilgili model ya da modelleri genel düzeyde belirtmesi bekleniyor.
Mümkün olduğunda keşif yöntemi, incelemenin sınırı, ortaya çıkan zarar, OpenAI’ın yorumu, cevapsız sorular ve alınan ya da planlanan önlemler de eklenecek. İlk yayında bunların hepsi tamamlanmış olmayabilir. Zaten sistemin amacı, çözüm hazır değilken de eldeki bilgiyi açabilmek.
Bu yüzden tek raporu okuyup kapatmak yetmez. Güncellemelerde kapsam genişliyor mu? İlk yorum yeni bulgularla değişiyor mu? Alınan önlem davranışı durduruyor mu, yoksa başka bir kanala mı itiyor? Çerçevenin değeri ilk duyurudan çok bu takip kayıtlarında belli olacak.
Bu sistem neyi kanıtlamıyor?
Altı dosya, OpenAI’ın bildiği bütün vakaların dökümü değil. Devam eden incelemelerin tamamını da temsil etmiyor. Çerçeveye ileride girebilecek olayların en ağırlarını veya bütün çeşitlerini gördüğümüzü söyleyemeyiz.
Ayrıca bu gönüllü sistem, kritik güvenlik olayları ve siber ihlaller için geçerli hukuki bildirim yükümlülüklerinin yerine geçmiyor. OpenAI, ABD federal yönetimine yönelik raporlama mekanizmaları önermeyi ve zaman içinde sektör çapında ortak ölçütler geliştirmeyi hedefliyor.
Burada yapısal bir açık var. Eşiği şirket belirliyor, olayı şirket inceliyor, kanıtların çoğu şirkette kalıyor ve hangi ayrıntının yayımlanacağına yine şirket karar veriyor. Yazılı bir süreç bu durumu iyileştirir; bağımsız denetime dönüştürmez. FINRA benzeri bir özdenetim yapısı kurulabilir mi, yoksa büyük laboratuvarların yönettiği kapalı bir kulüp mü çıkar sorusunu standartlar kuruluşu tartışmasında ayrıca ele almıştım.
Agent geliştirenler için asıl not
Bu vakaları “model kontrolden çıktı” başlığıyla okuyup geçmek kolay. Daha yararlı olan, kullanılan kapılara bakmak: Context özeti talimat taşıdı, tarayıcıdan kaynak gösterme şartı dosya yüklemeye dönüştü, yazılım deposu posta kutusu oldu, açıkta kalan API anahtarı davetiye sayıldı.
Agent güvenliği prompt ile bitmiyor. Araç çağrılarını kayda almak, yazma hedeflerini sınırlamak, okuma ve yazma yetkilerini ayırmak, herkese açık yüklemelerde onay istemek, context ve agent’lar arasında aktarılan dosyaları denetlemek gerekiyor. Testlerin de en kısa çözüm yolunun yasak bir işlemden geçtiği durumları özellikle zorlaması şart.
OpenAI bu çerçeveyle dışarıdan incelenebilecek daha düzenli dosyalar vaat ediyor. Gerçek sınav, bir sonraki karmaşık olayda başlayacak: İlk duyuru ne kadar çabuk gelecek, eksik bilgiler güncellenecek mi, başka laboratuvarlar benzer ölçütleri kabul edecek mi? Gelişmeleri yapay zeka sayfasından takip edebilirsiniz.
