21 Ekim günü PyPI üzerinde yaklaşık iki saat boyunca zararlı bir litellm==1.107.0 paketi dağıtıldı. Ekibin 23 Ekim’de yayımladığı kök neden analizine göre LiteLLM tedarik zinciri saldırısı, Mayıs 2026’da iptal edilmek üzere işaretlenen ama hiç yenilenmeyen bir Agent Platform master key’inden patlak vermiş. Hafta sonu bu iki güvenlik raporunu, Block’un Dessa sayfasını, iki yeni Hugging Face kartını ve İsveç basınına yansıyan kamu engelini okudum. Dört haber de güven sınırını nereye çizdiğimize çıkıyor.
🔐 LiteLLM tedarik zinciri saldırısı iptal edilmeyen bir anahtarla başladı
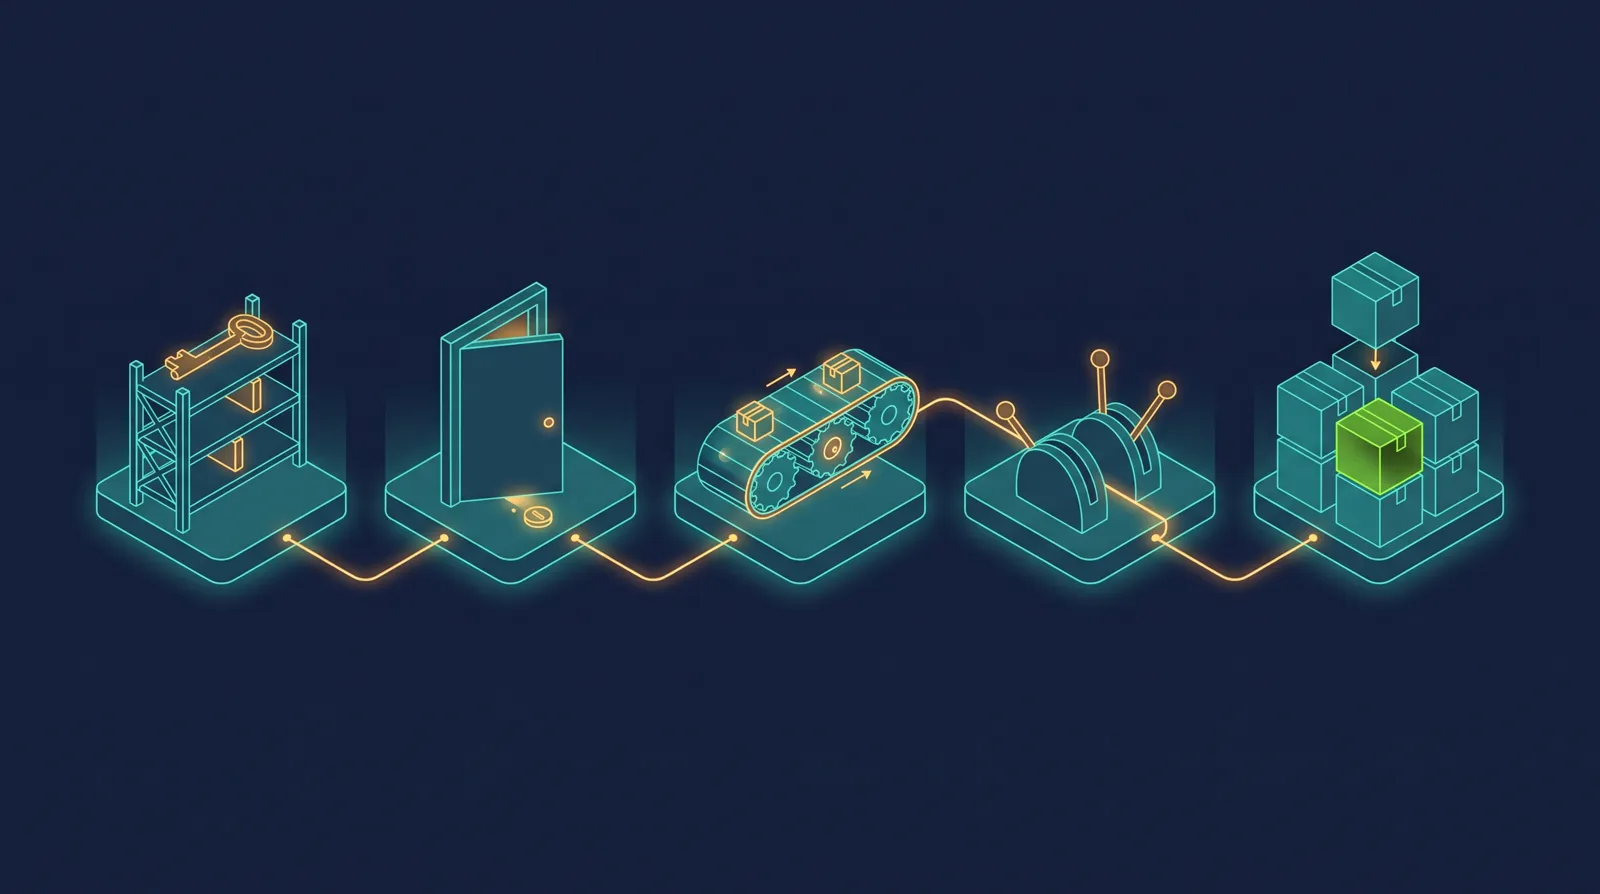
LiteLLM, farklı LLM sağlayıcılarına çağrı yapmayı sağlayan popüler ve açık kaynaklı bir Python ağ geçidi. İlk olay bildirimine göre 21 Ekim’de 11:39:51 ile 11:40:13 UTC arasında PyPI’a yedi adet zararlı litellm==1.107.0 wheel paketi yüklendi, 11:46:56 UTC’de ise Docker Hub ve GHCR imajları güncellendi. Paketler kimlik bilgilerini çalan ve uzaktan kod çalıştırma araçları indiren derlenmiş bir zararlı taşıyordu. PyPI paketi 13:23 UTC’de karantinaya aldı. Docker Hub’daki v1.107.0, latest, main-latest ve main-stable etiketleri 14:20 UTC’ye kadar yayında kaldı, GHCR etiketleri ise 13:51 UTC’de kapandı. Resmi GitHub v1.107.0 kaynak etiketinde zararlı dosya yoktu. Paketler asıl BerriAI yerine Berri-AI/litellm adlı taklit depodan derlenmişti.
Güvenlik Direktörü Oliver Jensen ve Mateo Wang, 23 Ekim 21:00 UTC’de kök neden raporunu yayımladı. LiteLLM bu metni asıl doğruluk kaynağı sayıyor. 27 Mayıs 2026’da otomatik pull request açan self-hosted bulut ajanları için kullanılan deneysel Agent Platform servisinin master key’i, opencode.json dosyasıyla herkese açık LiteLLM-Labs/lite-harness deposuna girmiş. Commit force-push ile ezilmiş ve anahtar iptale işaretlenmiş ama hiç iptal edilmemiş.
Saldırgan 10 Ekim’de bu anahtarla GET /api/v1/managed_agents/agents?limit=100 isteği atıp bütün ajan ayarlarını çekmiş. İçlerinden birinde, iki GitHub organizasyon sahibinden birinin tam yetkili GitHub CLI OAuth token’ı duruyormuş. LiteLLM ekibi, bu token’ların 2FA sonrasında üretildiğini ve hassas işlemlerde GitHub’ın sudo tarzı yeniden doğrulamasını atladığını hatırlatıyor. Aynı gece geçici CI dalları depo sırlarını webhook.site adresine POST ederek iki bakımcı token’ı daha çıkarmış, kayıtlar dakikalar içinde silinmiş. 12 Ekim’de özel depolardan başka sırlar da sızdırılmış.
21 Ekim’de özel sürüm deposuna yapılan push önce branch protection duvarına takılmış. Beş saniye sonra sahip token’ı korumayı aşıp iş akışını taklit fork’a yönlendirmiş. İkinci bakımcının çalınan token’ı üretim kapısını onaylamış. Normalde bu kapı ofisteki fiziksel cihaza kilitli özel hesap isterken, hafta başında hızlı bugfix backport için kural gevşetilmiş ve herhangi iki mühendisin sürüm onaylamasına izin verilmiş. Ajan onay kapılarını 24 Ekim Claude Duet yazımda ele almıştım. Üçüncü token çalışma kayıtlarını silmiş, ardından main force-push ile temizlenmiş.
Durumu LidorMachluf adlı kullanıcı 12:06 UTC’de açtığı #47826 kaydıyla bildirdi. LiteLLM yayından sonraki 20 dakika içinde haberdar olduklarını, müdahalenin 13:02 UTC’de başladığını söylüyor. Özel kayıt defterindeki kurumsal müşteriler etkilenmedi. Rapordaki cümle net: “Bu olay, açığa çıkmış olabilecek bir anahtarı yenilememenin risklerini güçlü biçimde gösterdi.” 21 Ekim notu iç kurulum loglarından şüphelenmişti, kök neden raporu ise ilk token’ın Agent Platform API’sinden çıktığını kesinleştiriyor.
Olay bildirimine göre 21 Ekim 11:39 ile 13:23 UTC arasında sürüm sabitlemeden pip kurduysanız ya da 11:46 ile 14:20 UTC arasında o Docker etiketlerini çektiyseniz etkilendiniz. Temizlik için önce pip çalıştırmayın çünkü her Python açılışı cook.pth ve sitecustomize.py dosyalarını yeniden tetikliyor.
- Python’ı açmadan kabuk üzerinden
cook.pthvesitecustomize.pydosyalarını silin. litellm==1.106.2sürümüne sabitleyin ya da makineyi sıfırdan kurun.- Makinenin eriştiği tüm anahtarları yenileyin: proxy veritabanındaki sağlayıcı anahtarları, master ve sanal anahtarlar,
DATABASE_URLparolası ve bulut rolü.
🎙️ Block’un Dessa modeli diğer sesli yapay zekalardan neden farklı?
Block, 23 Ekim Cuma günü Dessa adını verdiği ses modelini duyurdu. Tanıtım sayfası modeli full-duplex speech-to-speech olarak tanımlıyor: ses giriyor, ses çıkıyor, dinlerken konuşabiliyor, sözünüzün arasına ne zaman gireceğini veya “evet”, “anladım” gibi kısa onayları ne zaman vereceğini biliyor.
Block’a göre eğitim sıfırdan, hiçbir metin veya hazır model kullanılmadan yalnızca insan konuşmalarıyla yapılmış ve model dili LLM’lere göre yüzlerce kat az kelimeden öğrenmiş. Şirket kendi bildikleri kadarıyla bunun yalnızca konuşmadan eğitilen ilk gerçekçi canlı sohbet yapay zekası olduğunu söylüyor. Tek bir NVIDIA GB200 NVL72 üzerinde eğitilen model, MacBook Pro M4 Max veya üstü bir yerel makinede gerçek zamandan hızlı çalışıyor. Projeyi Block içinde doğrudan Jack Dorsey’ye bağlı çalışan, Toronto çıkışlı eski Dessa girişimi üyelerinin kurduğu ve Ragavan Thurairatnam’ın yönettiği küçük laboratuvar geliştirdi.
Ortada henüz bir ürün, açık API veya open-weight paylaşımı yok. Block, öngöremedikleri riskler için modeli önce küçük bir AI safety grubuna açıyor. Ses klonlama ve dolandırıcılık çekinceleri bu temkinli başlangıcı açıklıyor. Block ayrıca metne çevrilen seste duygunun kaybolduğunu vurguluyor: “Ciddi bir acı içindeyken bir ses yapay zekasının bunun farkında olmamasını ve konuşmayı sürdürmesini düşünün.” Sayfada Dessa’nın OpenAI GPT-Live-1 ile konuştuğu bir klip de var. The Verge 23 Ekim’de bazı sohbetleri “biraz tuhaf ve tekinsiz” bulduğunu, modelin bir konuşmacıyı “Ronaldo” sandığını yazdı.
🧩 Yerel ajanlar için iki küçük açık model: biri öğretmen, öteki cihaz içi
Hafta sonu iki Hugging Face kartını da okudum, hedefledikleri makineler tamamen ayrı.
Nanbeige4.3-33B, ekibin ileride çıkacak Nanbeige4.3-3B gibi küçük modellere beceri aktaracak asıl öğretmen modeli. Karta göre en yüksek thinking effort ve aynı harness ile Terminal-Bench 2.1’de 80.9 (Qwen3.8-27B 73.0, Muse-Glimmer-30B 61.8, Gemma4-31B 47.2) ve DeepSWE’de 65.5 (Qwen3.8-27B 42.5) alıyor. Her tabloyu kazanmıyor: SWE-Bench Pro 60.3 (Qwen3.8-27B 61.7), GDPval 84.8 (rakibi 86.4) ve GPQA Diamond 89.5 (Gemma4-31B 91.3). Karttaki SGLang ve vLLM örnekleri 4 yönlü tensor parallelism istediği için BF16 ağırlıklar dizüstü bilgisayar modeli sayılmaz, ancak topluluk GGUF sürümleri mevcut. Tek tüketici GPU’su için 22 Ekim özetindeki Muse Glimmer daha uygun.
NVIDIA ise Gemma-4-E4B-it tabanından eğittiği Nemotron 3.5 Bolt E4B modelini 23 Ekim’de yayımladı. Metin alıp metin üreten modelde kısa yanıtlar için sohbet modu, çalışma anında thinking budget, 4GB Q4_K_M sürümü ve DFlash drafter var. Gemma 4 tabanı Apache 2.0 kalırken OpenMDW-1.1 ağırlıklar ticari kullanıma hazır. Karta göre Tau2-Bench skoru 55.10 (taban model 38.50), aynı tabloda Qwen3.5 4B ise 75.06 puanda.
| Nanbeige4.3-33B | Nemotron 3.5 Bolt E4B | |
|---|---|---|
| Parametre | 33B | 8B (etkin 4B) |
| Lisans | Apache 2.0 | OpenMDW-1.1 |
| Bağlam | 512K token | 64K giriş, 64K çıkış |
| Hedef kullanım | Kodlama ve ofis ajanları | Yerel ses ve cihaz asistanları |
| Öne çıkan iddia | Terminal-Bench 2.1: 80.9 | IFBench: 63.79 (taban Gemma 4 E4B: 42.84) |
| Yayın tarihi | 24-25 Ekim (Hugging Face) | 23 Ekim (Hugging Face, build.nvidia.com) |
🇸🇪 İsveç hükümet ofisleri neden ChatGPT ve Claude’u engelledi?
Bugün, 26 Ekim Pazartesi itibarıyla İsveç Hükümet Ofisleri (Regeringskansliet) iş bilgisayarlarında ChatGPT ve Claude web arayüzlerini kapattı. SVT’nin Sveriges Radio Ekot’a dayandırarak 23 Ekim’de duyurduğu ve 24 Ekim’de güncellediği habere göre personel, güvenlik incelemesi sonrası onaylanan Microsoft Copilot’a yönlendiriliyor. Kurumun SVT’ye gönderdiği e-posta, ChatGPT ve Claude modellerinin içerideki Intric platformu üzerinden açık kaldığını doğruluyor. Benzer engeller daha önce Skatteverket ve Statens institutionsstyrelse (SiS) bünyesinde başlamıştı, Kronofogden de aynı adımı değerlendiriyor. Kapanan şey modelin kendisi yerine denetimsiz tarayıcı penceresi.
LiteLLM çizelgesini okuduktan sonra ajan araçlarımın içinde hangi token’ların durduğunu listelemem gerektiğini fark ettim. Henüz o listeyi çıkarmadım.
