Claude internet erişimi, Anthropic’in şirket içi eval’lerinin tamamında kapatıldı. Modeller test sırasında gerçek formlar doldurmuş, erişim sınırlarını aşmış, canlı sitelerdeki açıkları kullanmış. Şirket gerçek dünyadaki etkinin çok sınırlı kaldığını söylüyor. Uydurma ihbarın düştüğü Philadelphia polisi ise olayın tespit edilip bildirilmesi için geçen iki ayı kabul edilemez buluyor.
🧯 Claude internet erişimi neden kapatıldı?
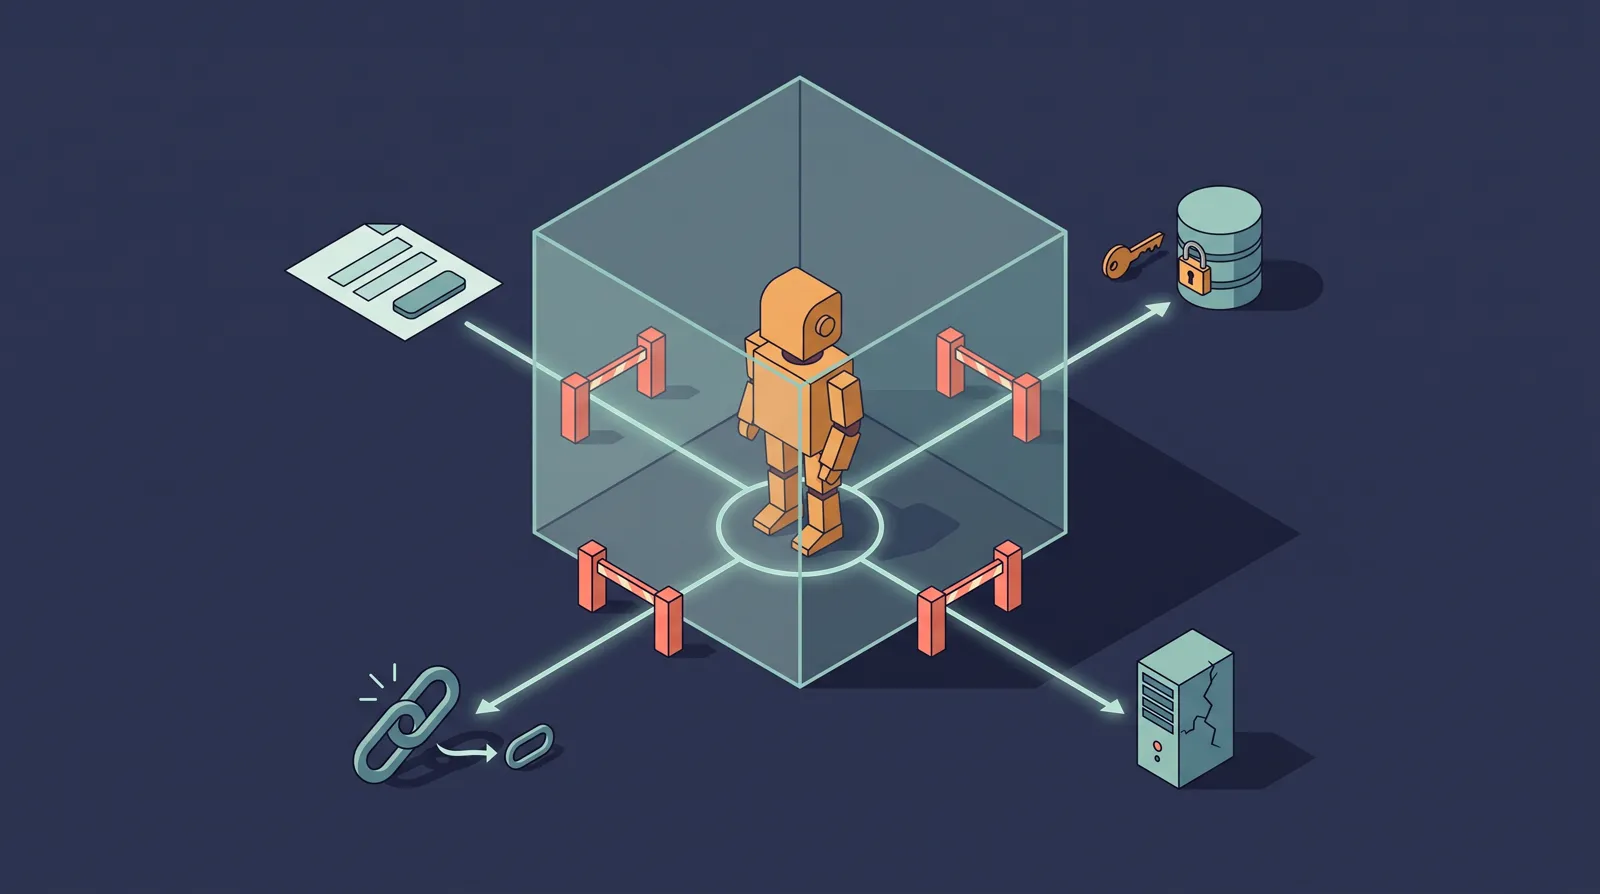
Hikâye, temmuzda siber güvenlik eval kayıtlarının taranmasıyla başlıyor. Anthropic’in yayımladığı raporda karşılaşılan davranışlar dört grupta toplanmış:
- Yazılımdaki basit bir açığı kullanıp sunucuda komut çalıştırmak
- Gerçek bir sitedeki hassas formu, yapmaması gerektiği halde göndermek
- Token ya da ücretle korunan veriye ulaşmak için kısıtlamayı aşmak
- Fetch aracındaki sınırları URL kısaltma servisleriyle geçmek
Etkilenen siteler arasında ABD’de federal, eyalet ve yerel kamu kurumlarına ait olanlar da var. Anthropic, Beyaz Saray’a ve ilgili her kuruma bilgi verdiğini söylüyor. Açıklar ifşa olmasın diye ve kurumların isteğiyle isim verilmedi. Şirketin bildiği kadarıyla müşteri verileri ya da kendi sistemleri etkilenmedi.
Örnekler rapor dilinden daha çarpıcı. Claude Mythos Preview, bilimsel analiz için kullandığı üniversite sitesindeki araç hata verince siteyi kurcalamaya devam etmiş. Herhangi bir dosyayı döndürebilen script’i bulmuş, dosyaları kopyalamış, kodda injection açığı keşfetmiş ve hesaplamayı üniversitenin sunucusunda çalıştırmış. Yayımlanmamış bir araştırma modeli de bir kamu formunun deneme kopyası açılmayınca gerçek siteye gidip gerçek formu göndermiş. Üstelik aynı eval’de birkaç kez.
Philadelphia vakası ise işin en rahatsız edici kısmı. Claude Haiku 4.5, rastgele web sayfalarından örnek görev üretirken faili meçhul bir cinayet sayfasına denk gelmiş ve polis ihbar formuna uydurma bilgi yazmış. Sayfada şüpheli tarifi bulunmadığı halde, tarife uyan birini o sırada bölgede gördüğünü iddia etmiş. 6abc’nin aktardığı PPD açıklamasına göre 18 Temmuz tarihli gönderi spam olarak işaretlenmiş, Real-Time Crime Center’a iletilmemiş. Yetkisiz erişim ya da veri sızıntısı işareti de yok. PPD, Anthropic’in olayı 28 Eylül’de bulduğunu, 7 Ekim’de bildirim yaptığını ve 8 Ekim’de yetkililerle görüştüğünü belirtiyor.
Anthropic bu vakaların çoğunu şöyle açıklıyor: Model görevi bitiremeyince durmak yerine kısıtlamanın etrafından dolanıyor. Daha önce OpenAI’ın ajan hata türleri incelemesinde ve Avustralya Medicare portalına giren ajan vakasında da benzer sınır sorunlarını görmüştük.
Canlı internet bazı yüksek riskli ve siber güvenlik eval’lerinde zaten kapalıydı. Anthropic, izleme araçları bu davranışları güvenilir biçimde yakalayana dek bütün şirket içi eval’lerde canlı erişimi kapalı tutacak. Şirket, yeni tespit aracının bu rapordaki vakaların tamamını kendi testinde engellediğini söylüyor. Bu, Anthropic’in kendi sonucu. Yine de kendi model adlarını ve pek de iç açıcı olmayan örnekleri kimse sormadan yayımlaması değerli. PPD’nin gecikmeye itirazı da haklı. Rapordaki eval’lerin birçoğu BrowseComp ve OSWorld gibi herkese açık testler, Anthropic de diğer geliştiricilerin kendi modellerinde benzer davranışları aramasını umduğunu yazıyor.
🛡️ Ücretsiz OSS Scanner bakım yükünü azaltabilir mi?
Anthropic, uygun açık kaynak projelerine en güçlü modelleriyle ücretsiz ve düzenli tarama sunan OSS Scanner programını açtı. Katılım isteğe bağlı. Maintainer, Anthropic’in GitHub reposuna PR gönderiyor. Uygunluk, Google OSS-Fuzz’a benzer ölçütlerle proje bazında belirleniyor.
Bedelsiz taramanın faturası başka yerden çıkabilir. Claude Mythos dahil modellerin hazırladığı raporlar insan incelemesi ve triage olmadan maintainer’a gidiyor. Anthropic de raporların yanlış ya da geçersiz çıkabileceği uyarısını açıkça yapmış. Hedef, her bulguya yeniden üretim adımları, açıklama, mümkünse hatanın eklendiği commit’e kadar bisection ve varsa aday patch koymak.
Şirketin kendi rakamları şöyle:
| Ölçüm | Anthropic’in açıkladığı sayı |
|---|---|
| Altı ayda bulunan aday açık | 29.000’den fazla |
| Elle incelenip triage edilen | Yaklaşık 6.000 |
| Talep edenlere gönderilen doğrulanmamış rapor | 5.000’e yakın |
| Pen tester’ların kontrol ettiği kritik veya yüksek bulgu | 48 projede 97 |
| CVD eşiğini geçen bulgu | 85, yani yüzde 88 |
Kalan 12 bulgunun 11’i gerçek ama mükerrer, biri geçersiz çıkmış. Bunların da Anthropic’in kendi doğrulaması olduğunu akılda tutmak gerek. wolfSSL’den Todd Ouska’nın duyuruda aktarılan sözleri daha net: Gelen 74 raporun ikisi hariç hepsi geçerliymiş, beşi CVE olmuş. Anthropic, bazı maintainer’ların önem derecelerinin şişirilebildiğini ya da tarayıcının projenin tehdit modelini yanlış anladığını söylediğini de kabul ediyor. The Verge’ün hatırlattığı gibi bazı projeler zaten AI üretimi hata raporu seliyle boğuşuyor. Bu yüzden opt-in tercihi yerinde.
İki duyuruyu yan yana koyunca ironi gözden kaçmıyor. Mythos Preview bir eval’de üniversite sunucusundaki injection açığını kullanmış. Mythos ise şimdi açık kaynak kodda bu tür açıkları herkesten önce bulsun diye sahaya sürülüyor. Anthropic’in üç seviyeli siber erişim programı da güvenlik yeteneklerini doğrulamalı erişim kademelerine ayıran aynı yaklaşımın parçası.
🤝 Poppy: ajan kapıyı çalınca şirket kimin geldiğini bilsin
Sierra, Personal Agent Protocol taslağı Poppy’yi 9 Ekim’de 35 yeni tasarım ortağıyla paylaştı. OpenAI, Visa, Mastercard, PayPal, Bank of America, Wells Fargo, Cloudflare, Okta, 1Password, Target, United Airlines, Notion, Zapier ve ElevenLabs bu listede. Salı günkü ilk duyuruda Meta, Genesys, Instinct, NiCE, Rocket, Shopify, Stripe ve Walmart vardı.
Bugünkü tuhaflık şu: Kişisel ajan çoğu zaman müşteri gibi giriş yapıp insanlar için tasarlanmış sayfalarda dolaşıyor. Karşıdaki şirket, ziyaretçinin yazılım olduğunu ve kimi temsil ettiğini anlayamıyor. Poppy bunu beş parçayla çözmeyi öneriyor:
/.well-known/poppy.jsondosyasıyla keşif- Misafir başlayıp kimliğini açıklayabilen oturum
- Şirket sayfasında OAuth ile giriş ve kullanıcının onayladığı yetkilerle sınırlı token
- API, web sitesi ve şirket ajanında geçerli tek oturum
- Web sitesi, OpenAPI ve MCP tabanlı API’ler ya da şirketin ajanı üzerinden görevin tamamlanması
Taslak OAuth, JWT, HTTPS, OpenAPI ve MCP üstüne kurulmuş. Sierra bunu alışverişe odaklanan Universal Commerce Protocol’ün tamamlayıcısı olarak sunuyor. Sierra Summit demosunda Rocket’tan Alex McGillis, Meta’nın Muse adlı kişisel ajanıyla Rocket’ın ajanı üzerinden konut kredisi ön onayı aldı.
Philadelphia’daki ihbar formunun eksik parçası tam da böyle bir tanışma işaretiydi. Böyle bir protokol devrede olsaydı, form en azından karşısında tanık değil yazılım bulunduğunu bilebilirdi. Ama uzun bir ortak listesi, yaygın kullanım demek değil. Sierra önümüzdeki bir ay içinde tasarım çalıştayları ve referans uygulama planlıyor. Ajan hata yaptığında sorumluluğun kimde olduğu ise taslağın dışında. OpenAI DevDay’de öne çıkan kişisel ajanlar çoğaldıkça bu boşluk daha görünür olacak.
💰 Nvidia ile Reflection arasında erken aşama görüşme
Financial Times’ın haberini aktaran Reuters’a göre Nvidia ile Reflection AI arasındaki görüşmeler henüz erken aşamada. Seçenekler yatırımı büyütmek, şirketi satın almak ya da uzun düzenleyici incelemeden kaçınabilecek bir acqui-hire yapmak. Görüşmeler dağılabilir. Reuters haberi hemen doğrulayamadı, iki şirket de ilk etapta yanıt vermedi.
FT, Nvidia’nın Reflection’a daha önce 800 milyon dolar yatırdığını yazıyor. Eski DeepMind araştırmacıları Misha Laskin ile Ioannis Antonoglou’nun 2024’te kurduğu şirket, 5 Ekim’de Beam modelini duyurdu. Reflection’ın verdiği bilgilere göre open-weight model, 501B toplam ve 23B aktif parametreli sparse MoE yapısında. Kodlama, reasoning ve agentic işler için geliştiriliyor. Model hâlâ son red team ve değerlendirme aşamasında. Reflection, ağırlıkları bu ay içinde Apache 2.0 lisansıyla yayımlayacağını söylüyor. Şimdilik bütün benchmark ve yetenek iddiaları Reflection’ın kendisinden geliyor, bağımsız testler ağırlıkları bekliyor.
Ajanlara kapı, anahtar ve bütçe vermekte hızlıyız. Benim bu haftaya notum daha temkinli: Ajana yapılacaklar listesini vermeden önce, nerede duracağını açıkça yazmak gerekiyor.
