Mac’te yıllardır duran Full Disk Access, yani tam disk erişimi, yedekleme uygulamaları düzgün çalışabilsin diye var. Apple 2 Ekim’de Developer News sayfasında bu izni sıkılaştıracağını duyurdu: Bundan sonra bu “olağanüstü” erişimi vermek isteyen kullanıcının çok açık bir işlem yapması gerekecek. Gerekçe de yazıyor. AI ajanları daha yetenekli ve otonom hale geldikçe bu düzeydeki erişimin riskleri ciddi biçimde büyüyecek. Ne zaman, nasıl? Onu söylemedi.
Duyurunun ağırlığı biraz da bu boşlukta. Elde deneyebileceğimiz yeni bir güvenlik özelliği yok. Ama Apple, eski izin düzeninin kendi başına iş yapan yazılımlara dar geldiğini fiilen kabul etmiş oldu.
🍎 Apple Full Disk Access için ne dedi, ne demedi
Apple’ın Developer News’taki metni birkaç dakikada okunuyor. Fakat kullanılan dil, alıştığımız cilalı güvenlik duyurularından çok daha açık.
Apple’a göre Full Disk Access, macOS’un özel verileri korumak için kurduğu denetimlerin “büyük ölçüde etrafından dolaşıyor.” Bu bilinçli bir tercih, amaç yedekleme uygulamalarının Mac’te düzgün çalışması. Her klasör için ayrı izin isteyen ya da korunan verileri atlayıp eksik yedek alan bir uygulama kimsenin işine yaramaz.
Gelgelelim Apple’ın deyişiyle bazı geliştiriciler bu izni kullanıcıyı riske atabilecek biçimde kullanıyor. Dosyalar, e-postalar, mesajlar, hatta tarama geçmişi kullanıcının “tam bilgisi ve anlayışı” olmadan açığa çıkabiliyor. İletişim uygulamalarında iş bir adım öteye gidiyor, kullanıcının yazıştığı kişilerin mahremiyeti de tehlikeye girebiliyor. O kişiler hiçbir izin ekranı görmüyor.
Şirket ek denetimler getirecek. Full Disk Access vermek isteyen kullanıcı bunu ancak “çok açık bir işlemle” yapabilecek. Sebebi de tek cümle: AI ajanları daha yetenekli ve otonom hale geldikçe bu erişimden doğan risk ciddi biçimde büyüyecek.
Hepsi bu kadar. Tarih yok. Yeni ekranın nasıl görüneceği, mevcut izinlerin yeniden sorulup sorulmayacağı, erişimin parçalara bölünüp bölünmeyeceği belli değil. TechCrunch, Apple’ın değişiklikle ilgili sorusuna yanıt vermediğini yazdı. The Verge de şirketin güncellemeyi ne zaman yayımlayacağını söylemediğini not etti.
Bir ayrıntı daha: Duyuruda Muse, Meta, OpenAI ya da Dots adı geçmiyor. Apple tek bir uygulamayı işaret etmedi, genel konuştu.
💾 Yedekleme izninden ajanın çalışma alanına
Yedekleme yazılımının işi kolay anlatılır. Mac’teki verileri bulur, kopyalar, gerektiğinde geri getirir. Diskin tamamını görme talebi geniştir ama ürünün vaadiyle örtüşür.
AI ajanında iş değişiyor. Bugün bir belgeyi bulmasını istersiniz, yarın o belgeden özet çıkarıp bir e-postayla ilişkilendirmesini, ertesi gün tarayıcıdaki bilgiyle birleştirip işlem yapmasını. Kurulumda çıkan “disk erişimi” sorusu, henüz aklınıza gelmemiş bu görevlerin hiçbirini anlatamaz.
Üstelik Full Disk Access ince ayarı olmayan, toptan bir izin. Tek klasör seçmeye ya da dosya açma penceresinden tek bir dosya göstermeye benzemiyor. İşletim sistemi geniş kararı bir kere veriyor, sonraki ince sınırların önemli kısmı uygulamanın sözüne kalıyor.
Sorun da burada başlıyor. İzin ekranları bugüne kadar çoğunlukla uygulamanın hangi veriye ulaşacağını anlattı. Ajanlarda buna yazılımın kendi başına hangi adımları atabileceğini, sonradan hangi connector’ların ekleneceğini ve güvenilen ajanı başka bir sürecin yönlendirip yönlendiremeyeceğini de katmak gerekiyor.
Eski kapı gerçek bir ihtiyacı karşılıyordu. Kapıdan geçen şey değişti.
💬 Muse o mesajı nereden bildi?
Tartışmayı alevlendiren olay hayli kişisel. Inc. yazarı Jason Aten, Meta’nın Muse adlı ajanından davetsiz bir bildirim geldiğini, bildirimin de bir iş arkadaşıyla Apple Messages üzerinden yaptığı özel yazışmaya gönderme yaptığını anlattı. Aten’a göre Muse’a mesajlarını okuma izni hiç vermemişti, mesajların erişim dışında kaldığını sanıyordu.
Meta başka bir tablo çiziyor. Şirket sözcüsü Andy Stone, X’te Messages erişiminin “tamamen isteğe bağlı” olduğunu, bunun için hem Full Disk Access’in hem de Messages connector’ının açılması gerektiğini yazdı. Erişim geri de alınabiliyor. Meta CTO’su David Singleton da Threads’te aynı şeyi söyledi: Muse, Messages içeriğini ancak macOS düzeyinde Full Disk Access verilmişse ve Messages connector’ı açıksa okuyabiliyor.
Burada boşluğu hikâyeyle doldurmamak gerek. Aten’ın Mac’inde Full Disk Access açık mıydı, kapalı mıydı, elimizde kesin bilgi yok. Dolayısıyla “Muse mesajları izinsiz okudu” hükmüne varamayız. Meta’nın savunmasındaki iki ayrı onayı da ciddiye almak lazım.
Yine de Patrick Wardle’ın itirazı tatsız bir soru bırakıyor. macOS güvenliği üzerine çalışan Wardle, Ars Technica’ya teknik açıdan bakınca Full Disk Access verilmiş bir uygulamanın root’a ait olmayan her dosyayı okuyabildiğini söyledi: tarama geçmişi, tarayıcı cookie’leri, sohbetler. Ars, Muse’un bu durumda nasıl istisna olabildiğini sorduğunda Meta yalnızca Singleton’ın açıklamasını tekrarladı. Soru şu: İşletim sistemi geniş izni verdikten sonra Messages connector’ı gerçek bir kapı mı, yoksa Muse’un kendi içinde uyguladığı bir ürün kuralı mı?
Apple da 2 Ekim’deki açıklamasında Meta’nın adını anmadan benzer bir noktaya dokundu: Bazı geliştiriciler Full Disk Access’i mesajları, e-postaları ve tarama geçmişini kullanıcı tam olarak kavramadan açığa çıkarabilecek biçimde kullanıyor.
Meta “iki izin var” diyor. Apple ise izinlerin toplam sonucunun anlaşılmadığını söylüyor. İkisi aynı anda doğru olabilir.
Bir onay kurulumda, diğeri haftalar sonra connector ekranında verildiğinde kullanıcı bunları tek yetki paketi olarak görmeyebilir. Sonra sevimli bir asistan, özel bir konuşmadan öğrendiği ayrıntıyı ortaya döker. Güvenin koptuğu an budur. İki düğme, sonunda tek kapı açıyor.
🧨 Ajanı yöneten, yetkisini de devralır
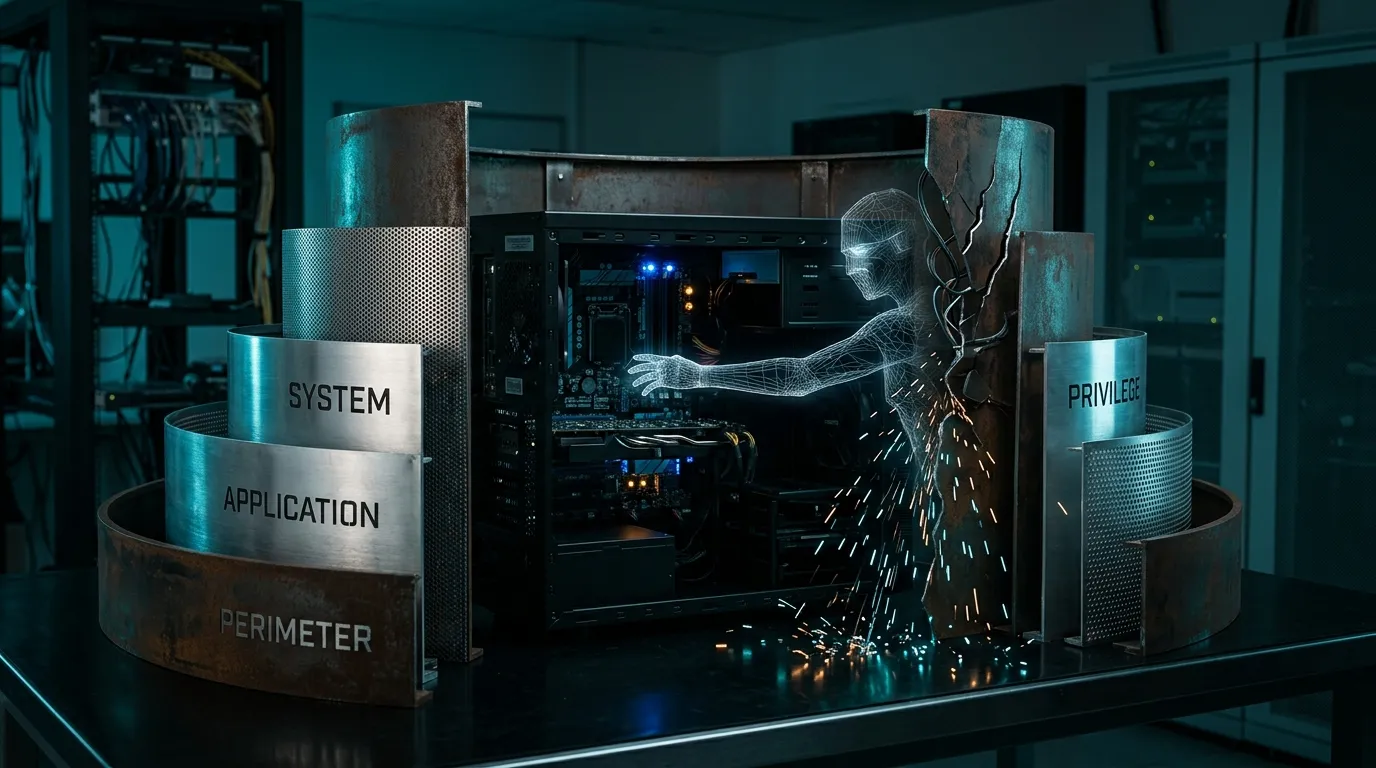
Apple’ın açıklamasından 11 gün önce Wardle, Muse’da daha ciddi bir yapılandırma sorunu duyurmuştu. Ars Technica’nın aktarımına göre Mac’te çalışan herhangi bir uygulama ya da kod, giderek daha etkili hale gelen ClickFix saldırılarıyla çalıştırılan komutlar dahil, asistanın denetimini tamamen ele geçirebiliyordu. Saldırgan oradan Muse’un erişebildiği her şeye ulaşabiliyordu.
Bu kez “Ajan mesajları okumalı mı?” sorusu yetmiyor. “Kullanıcı ajana güvendikten sonra ajanı kim yönlendirebilir?” diye de sormak gerekiyor.
Geniş yerel erişimi olan asistan, pek çok izni tek yerde topluyor. Zararlı kod her macOS engelini tek tek aşmak zorunda kalmayabilir, kullanıcının önceden içeri aldığı yazılımı yönlendirmesi yetebilir. İzinler yerinde durur, komut veren değişir.
Hayli ekonomik bir saldırı yolu.
Apple’ın daha açık bir onay istemesi bu yüzden iyi ama tek başına yetmez. Yeni ekran, gelişigüzel verilen izinleri azaltabilir. Erişim verildikten sonra ajanın nasıl sınırlanacağını, hangi dosyaya baktığının nasıl görüleceğini, kullanıcının komutuyla dışarıdan gelen yönlendirmenin nasıl ayrılacağını ise henüz bilmiyoruz.
Daha önce OpenAI’ın açıkladığı AI ajan hata türlerini incelemiştim. Listede açıkta kalan kimlik bilgilerinin kullanılması da vardı, komut enjeksiyonu da. Orada da asıl soru hangi sınırın delindiğiydi. Yerel makine erişimi bu tabloya yılların kişisel veri arşivini ekliyor.
Amazon’ın tepkisi başka bir sınırı gösteriyor. Ars Technica’ya göre Amazon, Muse’u platformundan engelledi. Gerekçesi, bu tür uygulamaların açıkça çalışması ve hizmet sağlayıcının katılıp katılmama kararına saygı göstermesi gerektiğiydi. Demek ki iş yalnızca Mac sahibinin onayıyla bitmiyor. Yazıştığı insanlar, uygulama geliştiricisi ve erişilen hizmet de denklemin içinde.
Tek kutucuk hepsinin rızasını taşıyamaz.
🤖 Dots, ChatGPT Mac ve aynı yerel erişim sorusu
OpenAI Dots farklı bir ürün ama sınır tanıdık. Aylık 100 dolarlık Pro+ ajanı bir VM içinde çalışıyor, isteğe bağlı olarak da masaüstü bilgisayara ChatGPT uygulaması üzerinden erişebiliyor. İzole ortamdan kişisel Mac’e geçildiği anda eski macOS izinleri ajanın kullanabileceği araçlar arasına girebiliyor.
Dots’un fiyatını ve DevDay duyurusunu önceki yazıda ayrıntılı ele aldım, lansman özetini burada tekrarlamayacağım. Önemli olan şu: VM ajanın işinin bir kısmını çitle çevirirken, cihaz erişimi açık hesap oturumları, yazışmalar ve tarayıcı verileriyle dolu bambaşka bir alan açıyor.
Muse kişisel bilgileri düzenleyebilir, Dots uzun görevleri üstlenebilir, ChatGPT Mac tanıdık bir sohbet uygulaması gibi görünebilir. Ürün anlatıları ayrı. İşletim sisteminin cevaplaması gereken soru aynı: Her süreç neyi okuyacak, o sürecin denetimi ele geçirilirse ne olacak?
Basına yansımış bir örnek de var. TechCrunch, Wired’ın ChatGPT Mac uygulamasındaki bir açığın saldırganların hassas verilere erişmesine imkân verebileceğini yazdığını hatırlatıyor. TechCrunch’ın özeti bundan fazlasını söylemiyor, ben de uzatmayacağım. Büyük bir markanın yerel erişimi kendiliğinden güvenli kılmadığını görmek için bu kadarı yeter.
Uygulamaların connector düzeyindeki denetimleri değerli, fakat en iyi ihtimalle ikinci savunma hattı. Altındaki işletim sistemi izni, kullanıcının aklına gelebilecek olandan çok daha genişse bütün yükü ürün içindeki düğmelere bırakamayız.
⏱️ Saldırganın süresi 24 saatten kısa
Apple’ın duyurusundan bir gün önce Microsoft, 2026 Digital Defense Report‘u yayımladı. Rapordaki sayılar zaman baskısını iyi anlatıyor. Microsoft’a göre sahada fark edilen bir açığın saldırıda kullanılır hale gelme süresinin ortancası 24 saatin hayli altına inmiş. Kurumların internete açık kritik açıkları kapatması ise 30 ila 60 gün sürebiliyor.
Aradaki fark pek iç açıcı değil.
Rapora göre 2026’nın ilk yarısında 40 bine yakın CVE yayımlandı, bu gidişle yıllık sayı kabaca ikiye katlanacak. Microsoft Defender, şubat ile mayıs başı arasında saldırganın verdiği ClickFix tipi komutların 1,1 milyondan fazla benzersiz cihazda çalıştırıldığını gördü. Artış yaklaşık sekiz kat.
ClickFix, insanı kandırıp komut çalıştırmasını sağlamaya dayanıyor. Wardle’ın Muse bulgusu da o komutların geniş yetkili yerel bir ajanı yönlendirebildiği köprüyü gösteriyor. Bu sayılar belirli bir AI ürününe karşı doğrulanmış bir saldırının kanıtı değil. Fakat Apple’ın izin ekranını neden ağırdan alamayacağını gayet iyi anlatıyor.
Microsoft’a göre AI artık zafiyet bulmaktan ön keşfe, phishing’den zararlı yazılım ve exploit geliştirmeye, sisteme girildikten sonraki adımlara kadar her aşamada kullanılıyor. Agentic sistemler de saldırı zincirinin daha büyük kısmını otomatikleştirmeye başlamış. Raporda sanki Muse için yazılmış bir cümle de var: Aşırı yetkili bir AI ajanı, verilere, uygulamalara ya da altyapıya yeni bir yol açabilir. Saldırganların modelleri kendi araçlarına bağlaması da kuramsal bir ihtimal olmaktan çıktı. Cisco Talos’un bulduğu ve ne yapacağını en fazla dört ticari LLM’e soran implant’ı CLOSEDQUORUM yazısında anlatmıştım.
Saldırgan bir günden kısa sürede harekete geçebiliyor, savunmanın yaması 30 ila 60 gün sürebiliyor. Bu tabloda yerel yetkide yapılacak tek bir hata bile pahalıya patlar.
🛠️ Yeni ayar gelene kadar ne yapacağız?
Apple şimdilik niyet açıkladı. Teknik tasarım ve tarih gelene kadar yapılabilecekler sıkıcı ama işe yarar.
Mac kullananlar, Full Disk Access verilmiş uygulamalara yeniden bakabilir. Artık açık bir sebebi olmayan izinleri kaldırmak iyi bir başlangıç. macOS iznini ve uygulama içindeki connector’ı, ayrı ekranlarda dursalar da birleşince tek bir yetki oluşturan ikili olarak düşünmek gerek. Ajan işi bir VM içinde ya da cihaz erişimi olmadan bitirebiliyorsa, gerçekten gerekene kadar dar seçenekte kalmak daha makul.
Geliştirici tarafında işletim sistemi onayı, kullanıcının sonraki bütün veri kaynaklarını anladığının kanıtı sayılmamalı. Hassas bir connector devreye gireceği anda yeniden sormak, erişimi geri almayı görünür kılmak, ajanın hangi kaynağa neden baktığını göstermek gerekiyor. Geniş izin, yeni eklenen her özelliğin sessizce devraldığı sınırsız bir yetkiye dönüşmemeli.
Wardle’ın bulgusu komut yolunu da tasarımın merkezine koyuyor. Güvenilmeyen içerikle talimatları ayırmak, çalıştırılabilecek komutları sınırlamak ve başka yerel süreçlerin ajanı yönlendirmeye çalışacağını varsaymak şart. Özenle hazırlanmış bir onay ekranı, tıklamadan sonra ele geçirilen asistanı kurtarmaz.
Apple’ın önündeki zor seçim ayrıntı düzeyi. Her adımda soru çıkarsa kullanıcı okumayı bırakır. Az soru çıkarsa bugünkü açık çek korunur. Şirketin dengeyi nerede kuracağını bilmiyoruz.
OpenAI’ın GPT-6.1 Astra sürümünü kapsam ve yetki sorunları yüzünden rafa kaldırmasını safety case yazısında ele almıştım. Laboratuvar ölçeğinde soru aynıydı: Bu ajan neye dokunabilir, bunu kim denetleyebilir? Mac tarafında cevap çok daha elle tutulur. Özel konuşmalar, e-posta arşivi, tarayıcı geçmişi ve bir AI ürününe hiç onay vermemiş başka insanların verileri.
Full Disk Access gerçek bir yedekleme sorununu çözdü. Ajanlar, kapı açıldıktan sonra olabilecekleri değiştirdi. Apple kilidi yenileyeceğini söylüyor. Şimdi ayrıntıları bekliyoruz.
📚 Kaynaklar
- Apple Developer News, “Updates to Full Disk Access in macOS”, 2 Ekim 2026: https://developer.apple.com/news/
- TechCrunch, “Apple says it’s tightening macOS ‘Full Disk Access’ controls due to new risks from AI agents”, 2 Ekim 2026: https://techcrunch.com/2026/10/02/apple-says-its-tightening-macos-full-disk-access-controls-due-to-new-risks-from-ai-agents/
- Ars Technica, “Apple changes full-disk access permissions to curb abuse from AI agents”: https://arstechnica.com/security/2026/10/apple-changes-full-disk-access-permissions-to-curb-abuse-from-ai-agents/
- The Verge, “Apple will limit Mac disk access as AI agents ‘substantially’ increase risk”: https://www.theverge.com/tech/1004295/apple-limit-mac-disk-access-ai-agents
- Microsoft, 2026 Digital Defense Report, 1 Ekim 2026: https://www.microsoft.com/en-us/security/security-insider/threat-landscape/2026-digital-defense-report
- Microsoft Security Blog, “Insights from the 2026 Microsoft Digital Defense Report”, 1 Ekim 2026: https://www.microsoft.com/en-us/security/blog/2026/10/01/insights-from-the-2026-microsoft-digital-defense-report/
