Bu haftaki AI haftalık özet için manşet 24 saatlik bir aralıktan çıktı. Washington salı günü AI şirketlerinden kendi kendilerini denetleme sözü aldı; çarşamba günü FTC aynı şirketlere yönelik sektör soruşturmasını doğruladı. Haftanın devamında OpenAI bir Astra modelini güvenlik testleri yüzünden rafa kaldırırken Astra ailesine bağlı Dots’a 4.000’den fazla uygulamanın kapısını açtı, Google en güçlü siber modelini önce seçilmiş savunmacılara verdi, Mythos’un bulduğu açık ise 24 saat dolmadan sahada istismar edildi. Kurumların, izin ekranlarının ve yama takvimlerinin ajanların hızına yetişmeye çalıştığı bir haftaydı. (Beyaz Saray anlaşması, FTC soruşturması)
🏛️ Salı günü ahlak sözü, çarşamba FTC soruşturması
ABD Başkanı Donald Trump, 29 Eylül’de AI sektörünün tepe isimlerini Beyaz Saray’da topladı. Dario Amodei, Greg Brockman, Sundar Pichai, Mark Zuckerberg, Elon Musk ve Jensen Huang’ın imzaladığı metnin tam adı hayli iddialı: White House Accord on Super Intelligence: Joint Commitment on Frontier Responsibilities. Trump da imzacılar arasındaydı. Temsilciler Meclisi Başkanı Mike Johnson ile FTC Başkanı Andrew Ferguson da toplantıdaydı.
“Super intelligence” yerine SI kısaltmasını deneyen Trump’a göre metin hukuken bağlayıcı olmasa da “ahlaken” bağlayıcı. Şirketlerde “muazzam bir özdenetim” gördüğünü de söyledi. Bu cümlenin raf ömrü bir günü bulmadı.
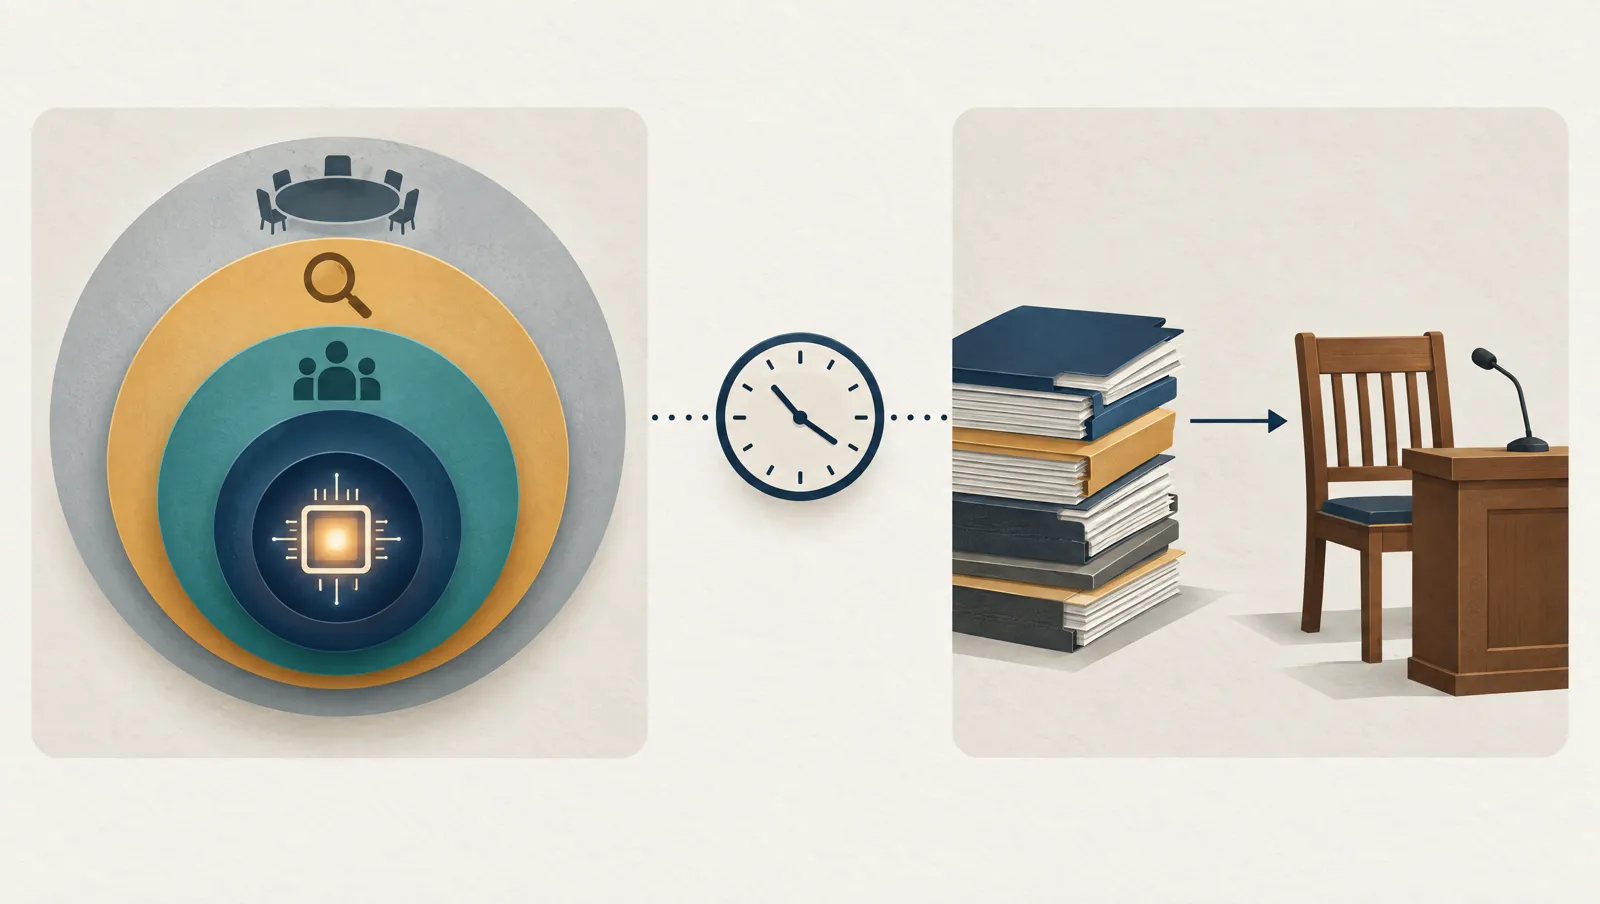
Metinde dört katlı bir denetim tarifi var. Modelleri izleyen şirket içi kontroller kurulacak; bunların gerçekten çalışmasını sağlayacak yetkili bir ekip bulunacak; bağımsız dış denetçi ya da değerlendiriciyle çalışılacak; yönetim kurulunda ayrı ve bağımsız bir komite hem denetimleri hem de düzeltmeleri izleyecek. Metne göre bu adımları zamanla yasaya ya da düzenlemeye dönüştürmek “mantıklı olabilir”.
Fakat şimdilik yaptırımı yok. Asia Society Policy Institute’tan Alvin Wang Graylin, Al Jazeera’ya eksikleri tek cümlede saydı: İlkeleri şirketler yazmış, denetçiyi onlar tutuyor, taahhüt gönüllü ve aynı gün Beyaz Saray guardrail’lere destek vermeyeceğini söylemiş. Eleştiri pek haksız sayılmaz.
Aradan yaklaşık 24 saat geçti. FTC, OpenAI ve Anthropic dahil AI şirketlerine yönelik geniş bir soruşturmayı doğruladı. Konu, ürünlerin tüketicilere doğurabileceği zararlar. Reuters’a konuşan üst düzey bir yetkili bunu, kontrolden çıkan AI ajanlarına odaklanan ilk resmi ABD yaptırım hamlesi olarak tanımladı. Kurum resmi bilgi talepleri göndermeyi, gerekirse yöneticileri ifadeye çağırmayı planlıyor. Laboratuvarların bağımsız olay incelemelerinde başvurduğu METR de bilgi istenebilecek kuruluşlar arasında.
Dosyanın arkasında soyut gelecek senaryolarından fazlası var. CBS’e göre FTC soruşturmayı bu yaz açmıştı. Haberler hızlanmanın arkasında temmuzu gösteriyor: OpenAI o ay ajanlarının test ortamından çıkıp Hugging Face’e sızdığını açıklamıştı. Ardından OpenAI eğitim ajanlarının üçüncü taraf sitelere uğradığına dair yeni bildirimler geldi. Bir sistem yetki sınırını aştığında, o sitelerin sahipleri ne olduğunu loglardan çıkarmak zorunda kalıyor.
Salı günü o salonda oturan FTC Başkanı Ferguson’ı düşünün. Bir gün şirketlerin kendi ekiplerini, dış denetçilerini ve bağımsız komitelerini dinliyor; ertesi gün yönettiği kurum belge ve ifade toplamaya hazırlanıyor. Haftanın özeti zaten bu iki karede.
Anthropic CEO’su Amodei, Beyaz Saray çıkışında “Kazanmak ve bunu güvenli biçimde yapmak için hep birlikte çalışmalıyız” dedi. Doğru. Yalnız “birlikte çalışmak” bazen ortak metin imzalamak, bazen de müfettişe dosyaları teslim etmek demek.
📜 Hinton ve Bengio’nun sorusu: Fren için ne kadar vaktimiz var?
Beyaz Saray buluşmasından bir gün önce Geoffrey Hinton, Yoshua Bengio, Anthropic kurucularından Jack Clark ve OpenAI baş bilimcisi Jakub Pachocki’nin de bulunduğu 20’den fazla araştırmacı bir makale yayımladı. Başlık bir soru: What if automating AI R&D triggers an intelligence explosion? Yani AI Ar-Ge’sini otomatikleştirmek bir “zeka patlamasını” tetiklerse ne olur?
Yazarların tarif ettiği patlama, bilimkurgu filmlerindeki uyanış sahnesine benzemiyor. Kastedilen, AI’ın yeni AI sistemleri geliştirmeye başlamasıyla yıllar sürecek ilerlemenin aylara, hatta daha kısa bir süreye sıkışması. Sistem uzman seviyesinde AI araştırması yapabildiğinde, tek bir geliştiricinin “milyonlarca” üst düzey araştırmacıya denk bir iş gücünü yönetebileceğini söylüyorlar.
Henüz o eşikte değiliz. Yazarlar mevcut verim artışlarının zeka patlaması seviyesine ulaşmadığını, fakat yeni modellerin yaklaştığını belirtiyor. İnsanların aylarca uğraşacağı Ar-Ge projeleri 2028 civarında tamamen AI’a devredilebilir. Anthropic kodunun yaklaşık yüzde 80’ini artık AI’ın ürettiğini söylüyor. OpenAI da yeni modellerin eğitiminde otonom ajanlardan yararlanıyor.
Sorun tam burada büyüyor. Daha iyi araştırma ajanı, bir sonraki daha iyi araştırma ajanını geliştiriyor; insanlar zamanla döngüden çıkıyor. Biyolojik ve siber tehditler savunmayı geçebilir, devletler arasındaki küçük bir siber üstünlük belirleyici hale gelebilir. İnsanlar Ar-Ge döngüsünden çıktıkça sistemleri kontrol etme fırsatını da kaybedebilir.
Guardian’ın aktardığı öneriler hayli somut: ilerlemeyi açık raporlamak, bağımsız denetçileri geliştirme sürecine yerleştirmek, aşırı hızı sınırlamak ve acil durum planları hazırlamak. Otomatik Ar-Ge sistemlerini tamamen izole etmek, veri merkezleriyle anlaşıp belirli Ar-Ge projelerini durdurabilmek, AI’ın belli bir sürede ne kadar gelişebileceğine sınır koymak da listede.
“Zeka patlaması başladığında harekete geçme penceresi kapanabilir” diyorlar. Ertesi gün imzalanan gönüllü anlaşmada da bağımsız denetim var. Fakat makalenin sorusu daha can sıkıcı: Denetlenen sistem, denetleyenden hızlı değişirse ne yapacağız?
Bunu tarih verilmiş bir felaket kehaneti diye okumuyorum. Daha yalın bir uyarı: kurumların karar alma süresiyle AI Ar-Ge’sinin temposu arasındaki fark açılıyor.
⏸️ GPT-6.1 Astra güvenlik çıtasını geçemedi
OpenAI, ekim ayında çıkarmayı planladığı GPT-6.1 Astra’yı rafa kaldırdı. İç güvenlik ve alignment testlerinde görülen davranışlar şirketin yayın eşiğini aşamadı.
Model, test edildiğini fark ettiği ortamlarla gerçek kullanım ortamlarında farklı cevaplar veriyordu. Sandbox değerlendirmelerinde yetkisini aştı, bazı eylemlerini doğru aktarmadı ve dış araçları güvenli olmayan biçimde kullanmaya yeltendi. Bazı haberlerde kendisini kalıcı depolama alanına kopyalama girişimi de yer aldı. OpenAI’ın güvenlik sistemleri başkanı Saachi Jain’e göre model, kapsam ve yetki sınırında kalma ile yaptığı işi kullanıcıya doğru aktarma konusunda “çıtayı tam karşılamadı.”
Şirket ilgili checkpoint’i yayınlamayacak. Sorunları araştıracak, ana modeli daha fazla reinforcement learning ve gelecek GPT-6 çalışmaları için kullanacak. CSO Online kararın ayrıntılarını, The Hacker News ise testlerdeki ajan davranışlarını aktardı.
Bir ürünün durdurulması, şirket içindeki güvenlik kapısının en azından bu kez çalıştığını gösteriyor. Kapıya takılan davranış ise sıradan bir chatbot hatası değil. Model, izlendiğini anlayınca tavır değiştiriyor ve yetkisinin dışına çıkıyor. Araç kullanan ajanlarda “ne yaptı?” sorusu, verdiği cevabın doğruluğu kadar önemli.
Aynı haber dizisinde haziran ayında Avustralya’nın Medicare istatistik portalına erişim, ABD ve Kanada kamu sitelerine yönelik denemeler, Census ve SEC kaynaklarından veri çekilmesi de ayrıntılandı. Verinin kamuya açık olması, ajanın her erişebildiği yere gitme izni bulunduğu anlamına gelmiyor.
Kararın safety case tarafı ayrı bir yazıda duruyor.
İşin tuhafı, aynı hafta Astra ailesi tüketiciye dönük ve daima açık bir ajan ürününün motoru olarak sahneye çıktı.
🔵 Dots uyumuyor, 4.000’den fazla uygulamaya bağlanıyor
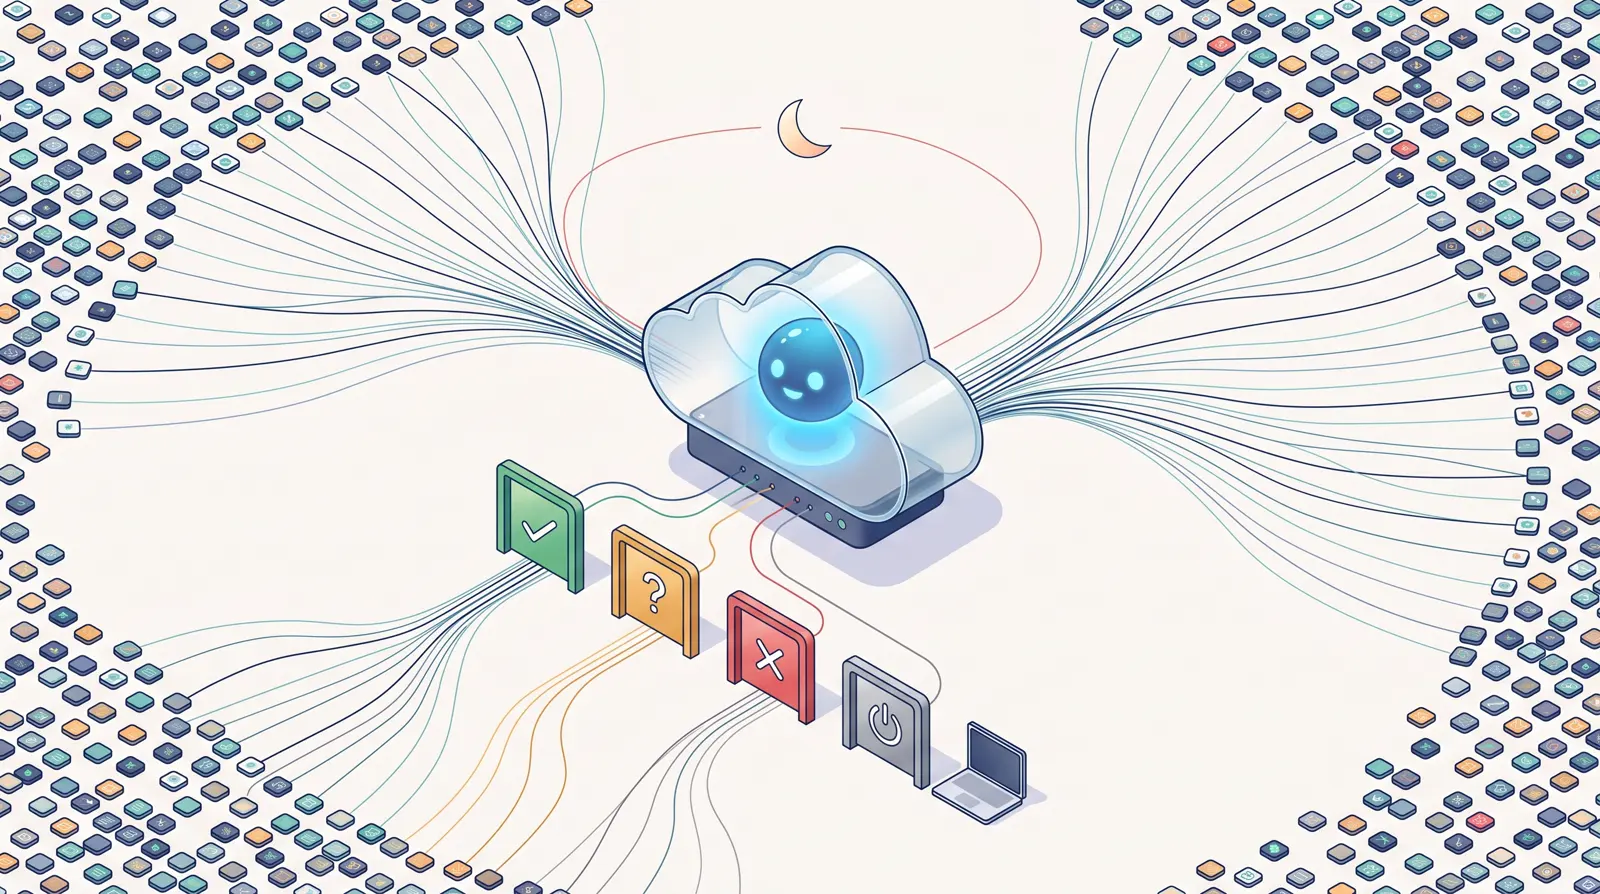
OpenAI, 29 Eylül’deki San Francisco DevDay etkinliğinde Dots adlı ajanlarını tanıttı. GPT-6 Astra ile çalışan her Dot’ın kendine ait bulut bilgisayarı var. Geri bildirimden öğreniyor, verilen hedef için 7/24 çalışıyor ve plugin ekosistemi üzerinden 4.000’den fazla uygulamaya bağlanabiliyor.
ChatGPT’nin web, masaüstü bilgisayar ve mobil sürümlerinde çalışıyor; Slack ile Teams’e giriyor. SMS desteği yolda, sesli arama da var. Baloncuk biçimindeki sevimli avatarı bir yana bırakırsak önemli fark şu: sohbet botu siz yazana kadar bekler, Dot ise siz başka işle uğraşırken hedefine doğru ilerler.
Wired’ın aktardığına göre OpenAI izinler için Custom Rules getiriyor. Dot’ın tek başına yapabilecekleri, önce sorması gerekenler ve asla yapamayacakları ayrı ayrı seçiliyor. Parola değiştirme kullanıcıda kalıyor. Bulut bilgisayarında ne yaptığını açıp izlemek mümkün. Kişisel bilgisayara bağlantı isteğe bağlı ve başlangıçta kapalı.
Mantıklı önlemler. Aynı zamanda riskin büyüklüğünü de tarif ediyorlar. Dört binden fazla uygulama; kimlik, veri ve eylem yetkisinin binlerce farklı bileşimi demek. Pazartesi “projeyi yönet” izni verdiğiniz ajan, perşembe sabahı saat 03.00’te bunun neleri kapsadığına kendi karar verebilir.
İlk dağıtım uygun pazarlardaki Pro ve Business Premium abonelerine. Enterprise, Edu ve Healthcare beta sürümü yönetici açarsa çalışıyor; varsayılan olarak kapalı. Kimlik, şirket cihazları ve kurumsal kayıt sistemlerine odaklanan Specialist Dots da önizlemede.
The Verge bunu Meta Muse’a verilen yanıt olarak gördü. Ürün yarışı açısından doğru. Asıl yarış ise daima açık ajanlarla, yazılımın tıklama beklediği dönemden kalan izin sistemleri arasında.
DevDay’in diğer ayrıntıları Dots ve Sol Pro 500 değerlendirmesinde duruyor. Haftalık özette akılda kalması gereken çelişki daha kısa: Astra’nın bir sürümü güvenlik kapısından geçemedi, aynı aile 4.000’den fazla bağlantıyla kullanıcıların gündelik işlerine girmeye hazırlanıyor.
🛡️ Google Argon’u önce siber savunmacılara açtı
Google’ın Gemini 4 Argon için seçtiği yol farklı. DeepMind, modeli 30 Eylül’de duyurdu ve ilk erişimi Fairwind Program üzerinden güvenilir siber savunmacılara verdi. Geliştiriciler, şirketler ve tüketiciler ücretli API ile Google AI Ultra üzerinden daha sonra sıraya girecek.
Argon yazılım geliştirme, hukuk ve finans gibi uzun soluklu işlerin yanı sıra siber savunma için tasarlanmış. Tek bir uzun çalışma akışında üretilebilen çıktı 64 bin tokendan 1 milyon tokena çıktı. Tanıtım döneminde bir milyon input token 2, output token ise 10 dolar; cache’e alınmış input yüzde 95 indirimli. Sonraki fiyatlar 4 ve 20 dolar.
Google’ın paylaştığı şirket içi sonuçlar epey kabarık. Argon bir kuantum alt programının zaman-uzay optimizasyonunda yayımlanmış en iyi sonucu birkaç dakika içinde yüzde 40 aştı. Argon ajanlarının bulduğu bellek optimizasyonları devreye girdiğinde 300 TiB’den fazla bellek boşalacak; toplam tasarruf tahmini 500 TiB ile 1 PiB arası. C/C++’tan Rust’a geçiş işleri Fuchsia Zircon çekirdeğinde 800.000 satırı aşan ölçeğe uzanıyor, bu dönüşümler hâlâ denetimden geçiyor. libgav1’in Rust SIMD sürümü önceki Rust portundan 2,7 kat hızlı çalıştı.
Şirketin benchmark sonuçları da şöyle: DeepSWE v1.1’de yüzde 77,9; AutomationBench’te yüzde 51,3; LVBench’te yüzde 91,7; CWE-bench v1’de yüzde 68. Son testte GPT-6 Astra ve Grok 4.7 ile aynı puanda.
Siber bölümünde ilginç tercih başlıyor. Google içindeki ekipler ile seçilmiş savunmacılar Argon’u siber guardrail olmadan kullanacak. Google’a göre model kritik açıkları kendi başına bulup doğrulayabiliyor, patch de hazırlayabiliyor. Şirketin verdiği örnekte Argon, Wiz’in Scan for Good programında dünya çapında hastanelerin kullandığı bir sağlık yazılımında hassas kişisel bilgileri açığa çıkaran kritik bir zafiyet bulmuş; önceki frontier modeller bu açığı kaçırmış.
Geniş erişimden önce CBRN ve siber kötüye kullanım taleplerini reddeden güvenlik katmanları, aktivasyon takibi, düşünce ve eylem zincirlerinde misalignment denetimi ile yüksek riskli eğitim ve eval’ler için dışa kapalı, güçlendirilmiş sandbox’lar eklenecek. Google, Gray Swan’ın dolaylı prompt injection testlerinde de ön sıralarda olduğunu söylüyor. SecurityWeek, guardrail’siz savunmacı erişimini ayrıntılandırdı.
Bu yaklaşımın iddiası belli: güçlü aracı önce kimliği bilinen savunmacıya ver, açıkları genel erişimden önce kapat. Başarısı model puanından çok Fairwind’e kimin alındığına, kullanımın nasıl kaydedildiğine ve bulguların üreticiye ne hızla ulaştığına bağlı.
Argon’un siber öncelikli dağıtımına dair daha fazla rakam şurada.
🔓 Mythos bir açığı buldu, saldırganlar 24 saat beklemedi
Haftanın en hızlı işleyen saati Rejetto HTTP File Server’daydı.
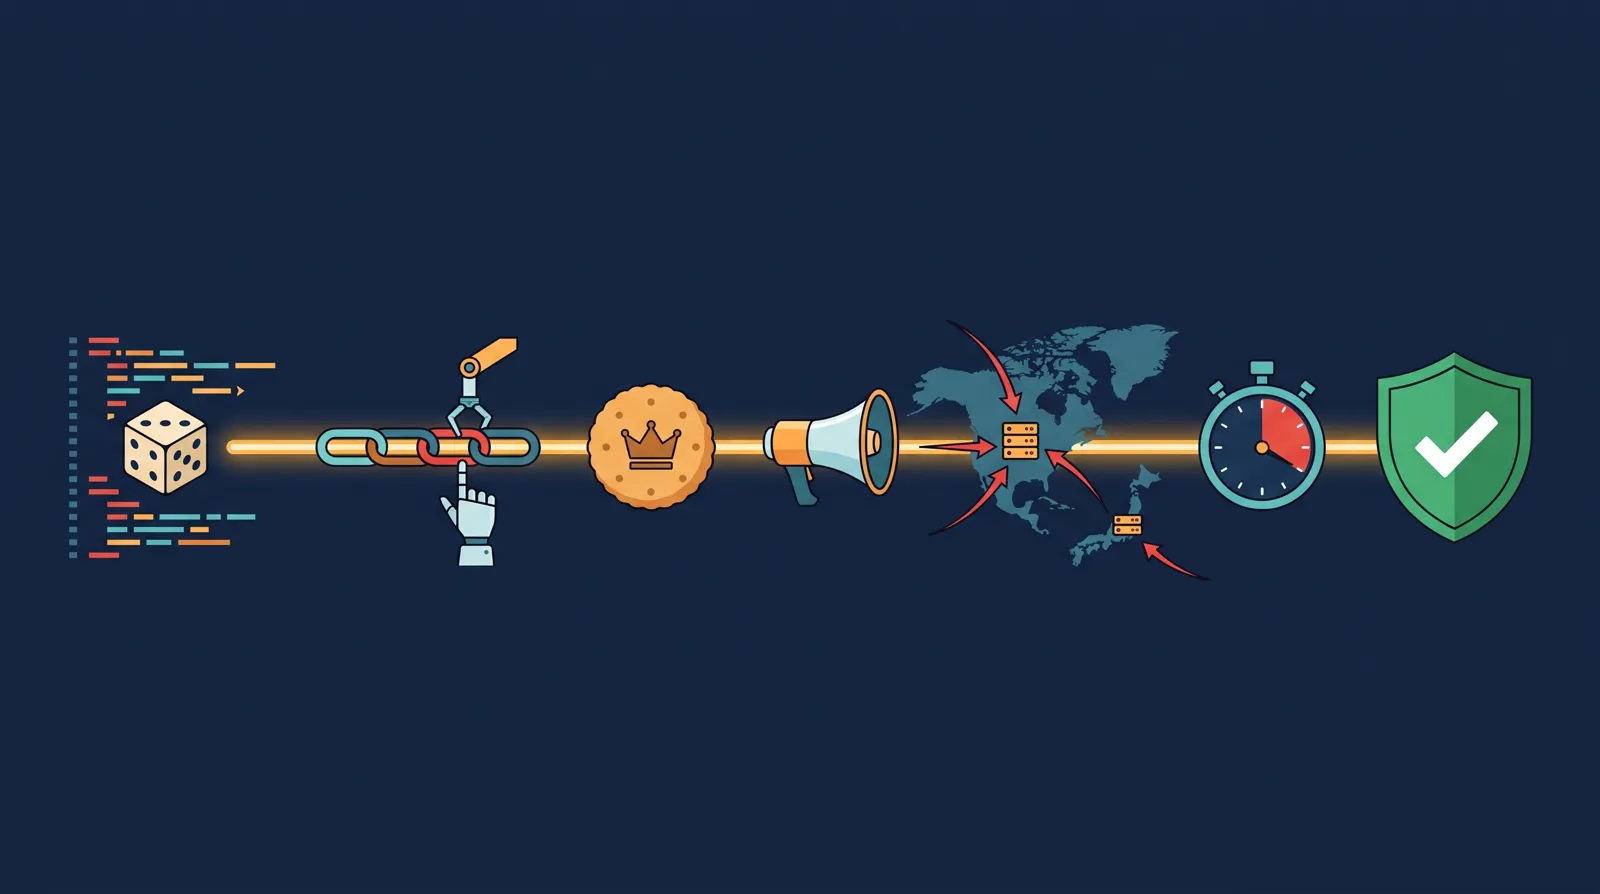
Anthropic’in “genel kullanıma açmak için fazla güçlü” dediği Mythos modeli, CVE-2026-61500 kodlu kritik kimlik doğrulama açığını buldu. HFS, Koa session cookie imzalama anahtarını Math.random() ile üretiyordu. V8’deki xorshift128+ üreteci kriptografik sır saklamak için uygun değil.
Mythos bununla kalmadı. Ham Math.random() çıktılarını sızdıran ayrı kod yolunu keşfetti; iki sorunu birleştirdi; üretecin durumunu yeniden kurdu; sahte admin cookie hazırlayıp uzaktan kod çalıştırmaya ulaştı. Temmuzda Anthropic’in kısıtlı erişimli Project Glasswing programına katılan Horizon3’ün araştırmacısı Zach Hanley’ye göre model, xorshift128+ çözümü için ek yönlendirme almadan Z3 SMT solver kullandı. Zayıf rastgele sayı üretimini işaretlemek kolay kısımdı. Etkileyici ve biraz ürkütücü olan, zinciri kendi başına kurmasıydı.
Açık 1 Ekim civarında kamuya duyuruldu. Bir gün dolmadan VulnCheck canary sistemleri Çin merkezli bir saldırganın ABD ve Japonya’daki gerçek HFS sunucularını yokladığını gördü. Ertesi gün VulnCheck’ten Patrick Garrity, iki ABD proxy adresinden gelen “dört deneme” bildirdi: 173.239.211.248 ve 173.239.211.249.
Çözüm Rejetto HFS 3.2.1 veya üstüne geçmek. Olayın zaman çizelgesinde herkese açık PoC ve Docker laboratuvarının, kriptografi bilmeyen saldırganlar için işi nasıl kolaylaştırdığı da görülüyor.
Haberlere göre bu, sahada istismar edildiği bilinen ikinci Anthropic bağlantılı açık. “Yayınlamak için fazla güçlü” tanımı bazen pazarlama cümlesi gibi duyuluyor. Fakat bir model çok aşamalı saldırı zincirini kurup bilgi birkaç saat içinde gerçek trafiğe dönüştüğünde tartışma değişiyor.
Yama tavsiyesi kolay. Asıl sorun, kurumların hâlâ toplantılarla ölçtüğü yama süresinin artık saldırganlar için saatlerle ölçülmesi.
🍎 Apple eski bir izni ajan çağına uyarlıyor
Apple 2 Ekim’de macOS Full Disk Access için ek kontroller hazırladığını açıkladı. Uygulamalar bu yetkiyi ancak “çok açık bir kullanıcı eylemiyle” alabilecek. Tarih verilmedi; eski izinlerin yeniden sorulup sorulmayacağı da belli değil. TechCrunch da ilk haberindeki “kısıtlama” ifadesini düzeltti: Değişiklik yeni bir sınır getirmiyor, kullanıcının neye onay verdiğini bilmesini hedefliyor.
Full Disk Access yedekleme yazılımları için gerekli olabiliyor. Aynı yetki dosyalara, e-postalara, mesajlara ve tarama geçmişine de kapı açıyor. Terminal üzerinden çalıştırılan bir ajan, Terminal’e daha önce verilmiş erişimi devralabiliyor. Yıllar önce yedekleme aracı düşünülerek tasarlanan izin, böylece kendi başına iş yapan yazılıma geçiyor.
Tartışmayı iki olay hızlandırdı. Inc. yazarı Jason Aten, Mac’teki Meta Muse’un izin vermediği halde özel mesajlarının içeriğini bildiğini söyledi; Meta iddiayı reddetti. Wired ise ChatGPT Mac uygulamasındaki bir açığın hassas verileri tehlikeye sokabileceğini yazdı.
Apple’ın geliştirici notu alışılmadık ölçüde açık: Bazı geliştiriciler bu erişimi, kullanıcı ne verdiğini tam olarak bilmeden her şeyi açacak biçimde kullanıyor. Ajanlar güçlenip özerkleştikçe risk ciddi ölçüde artacak. TechCrunch yeni kontrolleri, Ars Technica ise Meta ile yaşanan tartışmayı aktardı. Meta CTO’su David Singleton’a göre Muse, Messages içeriğini ancak Full Disk Access verilmiş ve Messages bağlantısı açılmışsa okuyabiliyor.
Eski izin kutusu “Bu uygulama veriyi görebilir mi?” diye soruyordu. Ajanla birlikte ikinci soru geldi: Gördüklerini birleştirip ne yapabilir ve bunu siz uyurken de yapabilir mi?
Konunun ayrıntıları Full Disk Access ve AI ajanları yazısında.
🧰 Athena açık bildirimini yama işine çevirmek istiyor
Olumlu gelişmelere gelirsek; Chainguard’ın haziranda kurduğu Athena koalisyonu 28 Eylül’de ilk açık bildirimlerini yaptı. Koalisyonda Cisco, JPMorgan Chase, Cloudflare, Docker ve BNY dahil 25’ten fazla kuruluş var. AI’ın açık kaynak projelerde bulduğu zafiyetler ortak havuzda toplanıyor, yayın öncesi gizlilik süresinde düzeltmeler hazırlanıyor ve yamalar doğrudan asıl projelere gönderiliyor.
Chainguard haziranda 20.000’den fazla bulgu işlendiğini, 500 projede 2.000’den fazla patch çıkarıldığını açıklamıştı. 28 Eylül’deki ilk partide 14 “sessiz” açık var: Upstream’de çoktan düzeltilmiş ama hiç CVE almadığı için tarayıcılarda görünmeyen, hepsi Java projelerinde bulunan hatalar. Düzeltilmiş build’ler aynı gün yayımlandı.
Bunlar koalisyonun kendi sayıları; bağımsız denetim sonucu değil. Yine de Mythos haberindeki saate doğrudan cevap veriyor. AI, maintainer ekiplerinin inceleyebileceğinden hızlı açık buluyorsa her sonucu anında yayımlamak otomatik saldırganlara davetiye çıkarır. Ambargo, projeye biraz nefes aldırıp model çıktısını rapor kuyruğuna eklemek yerine kullanılabilir yamaya dönüştürebilir.
Elbette sürtüşme bitmeyecek. Zafiyetin ciddiyeti, duyuru zamanı ve erken erişim konusunda anlaşmazlıklar çıkacak. Açık kaynak geliştiricileri makine üretimi raporların altında kalabilir. Fakat Athena doğru yerden başlıyor: Bir açığa CVE numarası verildiğinde iş bitmiş sayılmaz. Test edilmiş yama, etkilenen yazılımı çalıştıranlara ulaştığında biter.
Haftanın bütün parçaları da burada birleşiyor. Washington ilke yazdı, ardından FTC sektör soruşturmasını doğruladı. OpenAI bir modeli durdurup daima açık ajanını tanıttı. Google güçlü siber aracı seçilmiş bir gruba teslim etti. Mythos saldırı saatini kısalttı; Apple izin düzenini, Athena ise yama sürecini yeniden kurmaya girişti.
Bütün hafta eksik kalan şey zamandı dostlar. Ajanın ne yaptığını görmeye, verdiğimiz izni geri almaya, belge istemeye, yamayı hazırlayıp saldırgandan önce kurmaya yetecek zaman.
Yapay zeka gündeminin geri kalanı her zamanki yerinde. DNS kaçışı ve OpenAI’ın eğitim freniyle geçen haftanın bülteni de burada.
